ما هي Microservices Architecture؟ دليل شامل للمطورين
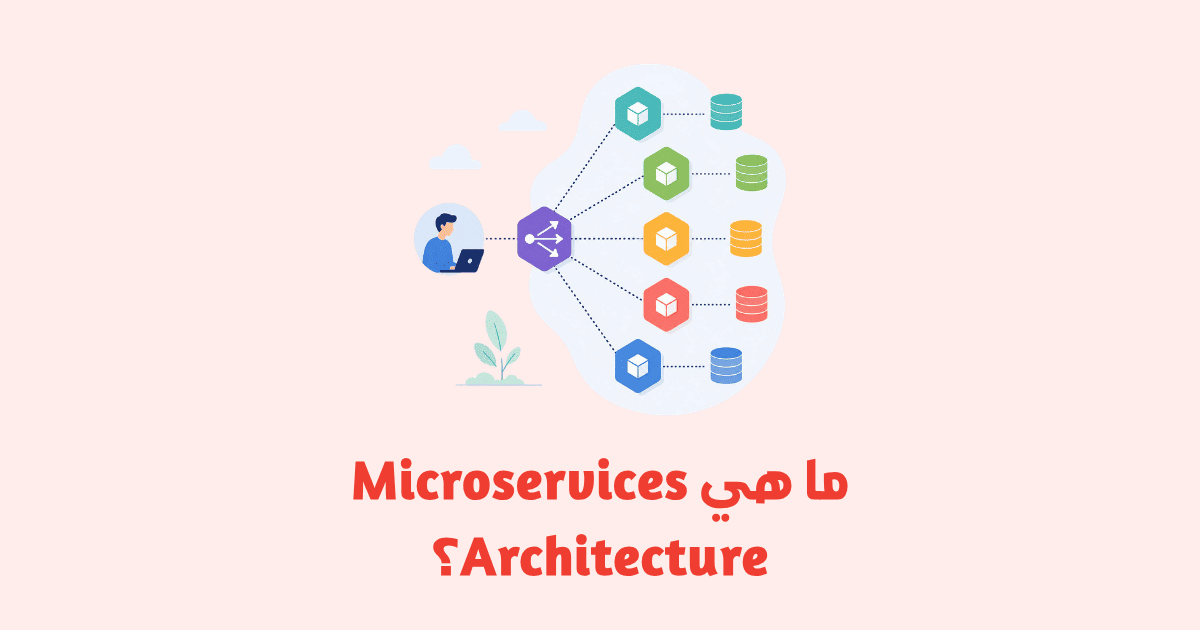
أصبحت Microservices Architecture أو معمارية الخدمات المصغّرة أحد أكثر الأنماط المعمارية تأثيرًا في بناء الأنظمة الحديثة. فبدلًا من تطبيق واحد ضخم يحتوي على كل شيء، تُقسَّم المنظومة إلى خدمات صغيرة مستقلة، لكل منها مسؤولية واحدة واضحة، ويمكن تطويرها ونشرها وتوسيعها بشكل منفصل. هذا التحوّل لم يكن موضة تقنية عابرة، بل استجابة عملية لمشاكل حقيقية ظهرت عندما تضخّمت التطبيقات المونوليثية في الشركات الكبرى.
لكن الصورة ليست وردية تمامًا: معمارية الخدمات المصغّرة تمنحك مرونة هائلة مقابل تعقيد تشغيلي حقيقي. لهذا سيركّز هذا الدليل على التوازن بين النظرية والتطبيق، مع أمثلة كود قابلة للتشغيل واعتبارات أمنية وأداء لا تذكرها كثير من المقالات.
ستجد هنا تعريفًا دقيقًا، ومقارنات واضحة، وأنماط تصميم أساسية مثل Saga و Circuit Breaker، وخارطة طريق للانتقال التدريجي من المونوليث دون تعريض نظامك للخطر.
أهم النقاط التي ستتعلمها في هذا الدليل
- تعريف دقيق لـ Microservices Architecture والفرق الجوهري بينها وبين المونوليث و SOA.
- المكوّنات الأساسية: بوابات الـ API، اكتشاف الخدمات، والتواصل المتزامن وغير المتزامن.
- أنماط تصميم عملية مثل Saga و CQRS و Strangler Fig و Circuit Breaker مع أمثلة كود حقيقية.
- اعتبارات إدارة البيانات، النشر على Kubernetes، المراقبة، الأمان، والأداء في الأنظمة الموزعة.
- الأخطاء الشائعة، أفضل الممارسات، وخارطة طريق عملية للترحيل التدريجي من المونوليث.
ما هي Microservices Architecture؟ تعريف واضح بمثال واقعي
Microservices Architecture هي نمط معماري يقوم على تقسيم التطبيق إلى مجموعة من الخدمات الصغيرة المستقلة، حيث تُبنى كل خدمة حول قدرة عمل واحدة (Business Capability)، وتعمل في عملية (Process) خاصة بها، وتتواصل مع بقية الخدمات عبر واجهات شبكية واضحة مثل REST أو gRPC أو الرسائل غير المتزامنة.
كلمة «مصغّرة» هنا لا تعني أن الخدمة صغيرة بعدد أسطر الكود، بل تعني أن نطاق مسؤوليتها ضيق ومحدد. خدمة الفواتير تفعل الفواتير فقط، وخدمة الإشعارات ترسل الإشعارات فقط، ولا تعرف أي شيء عن تفاصيل عمل الخدمات الأخرى.
الاستقلالية هنا ليست شعارًا، بل شرط تصميمي: كل خدمة تملك كودها، وقاعدة بياناتها، وخط نشرها، ودورة إصدارها. هذا ما يجعل الفرق المختلفة تعمل بالتوازي دون أن يتعطّل أحدها بسبب انتظار الآخر.
لماذا ظهرت الحاجة إلى الخدمات المصغّرة؟
في التطبيق المونوليثي، كل المكوّنات مترابطة داخل عملية واحدة وقاعدة بيانات واحدة. عند إضافة ميزة صغيرة، يجب إعادة بناء ونشر التطبيق بالكامل. وعندما ينمو الفريق إلى عشرات المطورين، تصبح عمليات الدمج (Merges) معركة يومية، ويصبح النشر حدثًا مخيفًا يحتاج نافذة صيانة.
ظهرت الخدمات المصغّرة كردّ على هذه القيود. فبدلًا من توسيع التطبيق كاملًا عند ارتفاع الحمل في ميزة واحدة، يمكنك توسيع الخدمة التي تحتاج ذلك فقط. وبدلًا من إعادة نشر كل شيء لإصلاح خطأ في الإشعارات، تنشر خدمة الإشعارات وحدها في دقائق.
مثال واقعي: متجر إلكتروني مقسّم إلى خدمات
تخيّل متجرًا إلكترونيًا متوسط الحجم. التقسيم المنطقي المعتاد يبدو كالتالي:
- خدمة المستخدمين: التسجيل، تسجيل الدخول، الملف الشخصي.
- خدمة الكتالوج: المنتجات، التصنيفات، البحث.
- خدمة الطلبات: إنشاء الطلب وتتبّع حالته.
- خدمة المدفوعات: تنفيذ عمليات الدفع والاسترجاع.
- خدمة المخزون: الكميات المتاحة وحجز المنتجات.
- خدمة الإشعارات: البريد الإلكتروني والرسائل النصية.
كل خدمة من هذه الخدمات قابلة للنشر بمفردها، ولها قاعدة بياناتها الخاصة، ويمكن كتابتها بلغة برمجة مختلفة إذا دعت الحاجة. خدمة المخزون مثلًا قد تُكتب بلغة Go لسرعتها، بينما تُكتب خدمة الطلبات بلغة Node.js لسهولة تطويرها.
الفرق الجوهري عن التطبيق المونوليثي
الفرق ليس في حجم الكود، بل في حدود النشر (Deployment Boundaries). في المونوليث، الحدّ واحد للجميع. في الخدمات المصغّرة، كل خدمة تحدّ خاص بها، وهذا ما يجعل الفشل معزولًا جزئيًا والتحسين محليًا.
كما أن الفرق يظهر في الثمن: المونوليث أرخص في البداية وأسهل في التشغيل، والخدمات المصغّرة أكثر مرونة على المدى الطويل لكنها تتطلب نضجًا هندسيًا وتشغيليًا أعلى.
كيف تعمل معمارية الخدمات المصغّرة؟ المكوّنات الأساسية
لفهم كيفية عمل هذا النمط المعماري، نحتاج إلى النظر إلى الطبقات التي تربط الخدمات ببعضها وتجعلها تبدو للمستخدم النهائي كتطبيق واحد متناسق.
الخدمات المستقلة وقاعدة بيانات خاصة لكل خدمة
القاعدة الذهبية هي: كل خدمة تملك بياناتها. لا تتصل خدمة الطلبات مباشرة بجداول خدمة المستخدمين، بل تطلب البيانات عبر واجهة برمجية أو تستقبلها عبر حدث (Event). هذا الفصل يمنع الترابط الخفي الذي يعود بك إلى مونوليث موزّع.
النتيجة العملية أن كل خدمة تختار نوع قاعدة البيانات المناسب لها: PostgreSQL للبيانات العلائقية، MongoDB للمستندات المرنة، Redis للبيانات السريعة، أو Elasticsearch للبحث.
بوابة الـ API (API Gateway)
بوابة الـ API هي نقطة الدخول الموحّدة للعملاء. بدلًا من أن يعرف تطبيق الجوال عناوين عشرة خدمات مختلفة، يخاطب عنوانًا واحدًا وتقوم البوابة بالتوجيه والمصادقة وتحديد المعدل (Rate Limiting) وتجميع الاستجابات.
البوابة تخفي التعقيد الداخلي، وتسمح لك بتغيير تقسيم الخدمات لاحقًا دون كسر تطبيقات العملاء. لكن انتبه: البوابة يجب أن تبقى بسيطة، وإلا تحوّلت إلى عنق زجاجة ونقطة فشل واحدة.
اكتشاف الخدمات (Service Discovery)
في بيئة سحابية ديناميكية، تتغير عناوين الخدمات باستمرار لأن الحاويات تُنشأ وتُدمَّر. يحل Service Discovery هذه المشكلة عبر سجل مركزي يعرف فيه كل مثيل (Instance) عنوانه الحالي.
في Kubernetes، تُحل هذه المشكلة عبر خدمة DNS داخلية: اسم الخدمة نفسه يعمل كعنوان شبكي مستقر. هذا يجعل الكود يخاطب http://users-service:8001 بدلًا من عنوان IP هش.
التواصل المتزامن وغير المتزامن بين الخدمات
التواصل المتزامن (Synchronous) يعني أن الخدمة تنتظر الرد فورًا عبر HTTP أو gRPC. هذا بسيط ومفهوم لكنه ينشر الأعطال: إذا تعطّلت الخدمة المُستدعاة، تعطّل المستدعي معها.
التواصل غير المتزامن (Asynchronous) يعني إرسال رسالة إلى وسيط مثل Kafka أو RabbitMQ ثم متابعة العمل. هذا يقلل الاقتران ويسمح بإعادة المحاولة، لكنه يضيف تعقيدًا في ترتيب الأحداث ومعالجتها.
هذا مثال على تعريف واجهة خدمة كتالوج باستخدام gRPC و Protocol Buffers، وهو خيار شائع عندما تحتاج سرعة عالية واتصالًا صارمًا بالعقود:
syntax = 'proto3';

package catalog.v1;

service CatalogService {
  rpc GetProduct(GetProductRequest) returns (Product);
}

message GetProductRequest {
  string product_id = 1;
}

message Product {
  string id = 1;
  string name = 2;
  int64 price_cents = 3;
}
الملف السابق يولّد كود العميل والخادم تلقائيًا لعدة لغات. الميزة أن العقد مكتوب صراحة، وأي تغيير غير متوافق يُكتشف في وقت البناء بدلًا من وقت التشغيل.
الفرق بين Monolith و SOA و Microservices
يخلط كثيرون بين هذه المفاهيم، والفروق بينها عملية وليست أكاديمية فقط.
- Monolith: تطبيق واحد، قاعدة بيانات واحدة، نشرة واحدة. بسيط التطوير محليًا، سريع في البداية، لكنه يصبح صعب التوسيع والتعديل مع النمو.
- SOA: خدمات كبيرة تشارك في ناقل خدمة مؤسسي (ESB) وغالبًا قاعدة بيانات مركزية. تعالج التكامل بين أنظمة المؤسسة، لكنها تميل إلى الاقتران عبر الناقل المركزي.
- Microservices: خدمات صغيرة مستقلة، لكل منها بياناتها، وتواصل خفيف عبر REST أو الرسائل، دون ناقل مركزي يملك منطق العمل.
لماذا لا تعتبر Microservices مجرد SOA أصغر؟
الفرق الجوهري هو من يملك منطق التنسيق. في SOA التقليدي، الناقل المركزي (ESB) يقوم بالتوجيه والتحويل وإدارة قواعد العمل، فيصبح نقطة اختناق وترابط. في معمارية الخدمات المصغّرة، المنطق يعيش داخل الخدمات نفسها، والبنية التحتية مجرد وسيلة نقل.
أضف إلى ذلك أن الخدمات المصغّرة تفترض الاستقلالية التشغيلية: نشر مستقل، فرق مستقلة، دورة حياة مستقلة. في SOA كثيرًا ما تبقى الدورات مرتبطة بلجان تنسيق مركزية.
مزايا وفوائد Microservices Architecture
المزايا حقيقية، لكنها مشروطة بتطبيق سليم. وإلا فستحصّل التعقيد بلا عائد.
- نشر مستقل: يمكن إصدار خدمة واحدة عدة مرات يوميًا دون انتظار بقية الفرق.
- توسيع موجّه: توسّع الخدمة التي عليها حمل فقط، ما يقلل تكلفة البنية التحتية.
- عزل الأعطال: خلل في خدمة التوصيات لا يعني توقف الدفع.
- حرية التقنيات: كل خدمة تختار اللغة وقاعدة البيانات المناسبة لمشكلتها.
- فرق أصغر وأسرع: فريق من 5 إلى 8 أشخاص يملك خدمة كاملة من الفكرة إلى الإنتاج.
- قابلية إعادة الاستخدام: خدمة المصادقة تخدم تطبيق الجوال والموقع ولوحة الإدارة.
- وضوح الحدود: الحدود المعمارية تصبح مرئية في المستودعات وواجهات الـ API.
- تسريع التبنّي التقني: يمكن تجربة تقنية جديدة في خدمة واحدة دون مخاطرة بالنظام كله.
مزايا تنظيمية لا تقل أهمية عن المزايا التقنية
الفوائد الكبرى غالبًا تنظيمية قبل أن تكون تقنية. عندما تملك كل مجموعة فريقًا كامل المسؤولية (You Build It, You Run It)، ينخفض زمن الاستجابة للحوادث، وترتفع المسؤولية الشخصية عن الجودة.
هذا النمط المعروف بـ Team Topologies يقلل الاعتماديات بين الفرق، ويجعل التخطيط الأسبوعي أسهل بكثير من تنسيق إصدار واحد يشترك فيه مئة مطوّر.
تحديات وعيوب الخدمات المصغّرة التي يجب أن تعرفها
أي عرض لهذا النمط دون ذكر تحدياته هو عرض منقوص. إليك أهم العقبات التي ستواجهها فعليًا.
- تعقيد التشغيل: عشرات الخدمات تعني عشرات خطوط النشر ولوحات المراقبة.
- صعوبة تتبّع الأخطاء: فشل طلب واحد قد يمر عبر ست خدمات، وتحتاج تتبّعًا موزعًا لتفهمه.
- تناسق البيانات: لا معاملات ACID عبر الخدمات، فتحتاج للاتساق النهائي.
- زمن استجابة شبكي: كل استدعاء يضيف زمن انتقال وفرصة فشل جديدة.
- تكلفة أولية أعلى: البنية التحتية والمراقبة والأمان تستهلك وقتًا وهندسة إضافية.
- اختبار التكامل أصعب: تشغيل البيئة الكاملة محليًا يحتاج أدوات وجهدًا.
- خطر المونوليث الموزّع: إذا ترابطت الخدمات بشدة، فقد بنيت أسوأ نسختين معًا.
التعقيد التشغيلي هو التحدي الأكبر
كثير من الفرق تنجح في بناء الخدمات وتفشل في تشغيلها. السبب أن النجاح التشغيلي يحتاج سجلات مركزية، وتتبّعًا، وتنبيهات ذات معنى، وأتمتة كاملة للنشر، وإدارة أسرار، وسياسات نسخ احتياطي لكل قاعدة بيانات.
إذا لم تكن هذه القدرات موجودة قبل الانتقال، فابدأ بها أولًا. تحسين المنصة قبل تقسيم التطبيق يوفّر عليك أشهرًا من الألم.
متى تختار Microservices ومتى تبتعد عنها؟
القرار هندسي وتجاري في الوقت نفسه، ولا يوجد جواب واحد يناسب الجميع. لكن هناك علامات واضحة تساعدك على الحسم.
علامات تدل على أنك بحاجة إليها
- فرق متعددة تتعطّل عن العمل بسبب بطء دمج الإصدارات.
- جزء واحد من النظام يحتاج توسيعًا مختلفًا عن الباقي.
- اختلاف متطلبات التوافر أو الامتثال بين المكوّنات.
- الحاجة إلى تجربة تقنيات مختلفة داخل النظام نفسه.
- ارتفاع زمن النشر إلى أسابيع وانخفاض معدل الإصدارات.
علامات تحذيرية: لا تفعلها الآن
- فريق أقل من عشرة مطوّرين ومنتج في مرحلة البحث عن ملاءمة السوق.
- متطلبات العمل تتغير أسبوعيًا ولم تستقر الحدود الوظيفية بعد.
- لا تمتلك أتمتة اختبار ونشر موثوقة.
- لا يوجد من يراقب النظام خارج ساعات العمل.
- الحدود الوظيفية (Bounded Contexts) غير واضحة بعد.
في هذه الحالات، ابدأ بـ Monolith Modular: تطبيق واحد لكن بوحدات واضحة الحدود. عند الحاجة، تفصل الوحدة إلى خدمة بأقل تكلفة ممكنة.
أنماط التصميم الأساسية في Microservices
معمارية الخدمات المصغّرة تعتمد على أنماط مجرّبة تحل مشاكل متكررة. تعرّف عليها قبل أن تخترع حلولًا خاصة بك.
نمط Saga لإدارة المعاملات الموزعة
Saga هو نمط يدير العمليات التي تمتد عبر عدة خدمات، عبر سلسلة من الخطوات المحلية، وكل خطوة لها عملية تعويضية (Compensating Action) تُنفَّذ عند الفشل.
هذا مثال مبسّط لمنسّق (Orchestrator) ينفّذ شراء منتج ويعيد الخطوات عند الفشل:
async function placeOrder(cmd) {
  const payment = await paymentService.charge(cmd);
  try {
    const reservation = await inventoryService.reserve(cmd);
    try {
      await shippingService.schedule(cmd);
      return { status: 'confirmed', payment, reservation };
    } catch (err) {
      await inventoryService.release(reservation.id);
      throw err;
    }
  } catch (err) {
    await paymentService.refund(payment.id);
    throw err;
  }
}
الفكرة أن كل عملية تعويضية تعيد النظام إلى حالة متسقة. لكن العمليات التعويضية يجب أن تكون Idempotent، أي تنفيذها مرتين لا يضاعف الأثر المالي.
CQRS و Event Sourcing
CQRS يعني فصل مسار الكتابة (Command) عن مسار القراءة (Query). تكتب في نموذج مُحسَّن للكتابة، وتقرأ من نموذج مُحسَّن للاستعلام، ويُحدَّث الأخير عبر الأحداث.
Event Sourcing يعني تخزين الأحداث نفسها بدلًا من الحالة النهائية فقط. بدلًا من تخزين أن الرصيد 300، تخزّن: أُودع 500، ثم سُحب 200. هذا يمنحك سجلًا تدقيقيًا كاملًا وقدرة على إعادة بناء الحالة في أي لحظة.
Strangler Fig للترحيل التدريجي
اسم هذا النمط مستوحى من شجرة تلتفت حول شجرة أخرى حتى تحلّ محلها. عمليًا، تضع بوابة أمام النظام القديم، ثم تنقل الوظائف تدريجيًا إلى خدمات جديدة خلف البوابة، حتى يصبح القديم فارغًا ويُحذف.
هذا أأمن مسار للترحيل لأنه يسمح بالتراجع في أي مرحلة، ويحافظ على عمل النظام خلال الانتقال.
Sidecar و Service Mesh
نمط Sidecar يضع حاوية مساعدة بجانب كل خدمة تتولى المهام العرضية: تشفير الاتصال، إعادة المحاولة، جمع المقاييس. أما Service Mesh مثل Istio أو Linkerd فيدير هذه الحاويات على مستوى المنظومة كلها.
الميزة أن منطق الشبكة يخرج من الكود إلى البنية التحتية، فلا يحتاج كل فريق لكتابة قواطع الدوائر وإعادة المحاولات بنفسه.
المرونة: Circuit Breaker و Retry و Bulkhead
- Circuit Breaker: يوقف الاستدعاءات إلى خدمة متعطلة مؤقتًا بدلًا من إغراقها.
- Retry with Backoff: إعادة المحاولة بفواصل متزايدة لتجنّب عاصفة طلبات.
- Bulkhead: فصل مجموعات الاتصال لكل خدمة حتى لا يستهلك أحدها كل الموارد.
- Timeout: حدّ زمني إلزامي لكل استدعاء شبكي، فبدون حدّ زمني ينتظر النظام إلى الأبد.
بناء خدمتين مصغرتين بالكود: مثال عملي كامل
لنحوّل المفاهيم إلى كود فعلي. سنبني خدمة مستخدمين بلغة Python وخدمة طلبات بلغة Node.js تستهلك الأولى، ثم نشغّلهما معًا.
خدمة المستخدمين بلغة بايثون و FastAPI
هذه خدمة بسيطة تُنشئ مستخدمين وتسترجعهم، مع نقطة فحص صحي يستخدمها منظّم الحاويات:
from uuid import uuid4
from fastapi import FastAPI, HTTPException
from pydantic import BaseModel

app = FastAPI(title='users-service', version='1.0.0')


class UserIn(BaseModel):
    name: str
    email: str


_db: dict = {}


@app.post('/users', status_code=201)
def create_user(payload: UserIn):
    user_id = str(uuid4())
    _db[user_id] = {'id': user_id, 'name': payload.name, 'email': payload.email}
    return _db[user_id]


@app.get('/users/{user_id}')
def get_user(user_id: str):
    user = _db.get(user_id)
    if user is None:
        raise HTTPException(status_code=404, detail='user_not_found')
    return user


@app.get('/healthz')
def healthz():
    return {'status': 'ok'}
شغّل الخدمة عبر الأمر uvicorn main:app --port 8001. لاحظ وجود /healthz؛ في بيئة الإنتاج هذا المسار ضروري ليقرر Kubernetes هل الحاوية جاهزة لاستقبال الطلبات أم لا.
خدمة الطلبات بلغة Node.js مع استدعاء خدمة المستخدمين
خدمة الطلبات تتحقق من وجود المستخدم قبل إنشاء الطلب، ثم تنشر حدثًا لإشعار خدمة أخرى. هذا نمط شائع يجمع بين الاستدعاء المتزامن والنشر غير المتزامن:
const express = require('express');
const { randomUUID } = require('crypto');

const app = express();
app.use(express.json());

const USERS_URL = process.env.USERS_URL || 'http://localhost:8001';
const orders = new Map();

async function publish(topic, payload) {
  // في الإنتاج: Kafka أو RabbitMQ أو SNS/SQS
  console.log(JSON.stringify({ topic, payload }));
}

app.post('/orders', async (req, res) => {
  const { userId, items } = req.body;

  const response = await fetch(`${USERS_URL}/users/${userId}`);
  if (!response.ok) {
    return res.status(400).json({ error: 'invalid_user' });
  }
  const user = await response.json();

  const order = {
    id: randomUUID(),
    userId: user.id,
    items,
    status: 'pending',
    createdAt: new Date().toISOString(),
  };
  orders.set(order.id, order);

  await publish('order.created', { orderId: order.id, email: user.email });

  res.status(201).json(order);
});

app.get('/healthz', (req, res) => res.json({ status: 'ok' }));

app.listen(8002, () => console.log('orders-service listening on 8002'));
عند إرسال طلب شراء بمستخدم غير موجود، تُرجع الخدمة الرمز 400 مع سبب واضح، ولا تُنشئ طلبًا معلّقًا. هذا السلوك الواضح في الأخطاء يوفّر ساعات من التحقيق لاحقًا.
تشغيل المنظومة بالكامل عبر Docker Compose
الملف التالي يشغّل الخدمتين مع قاعدتي بيانات منفصلتين، وهو تجسيد عملي لمبدأ قاعدة بيانات لكل خدمة:
services:
  users-service:
    build: ./users-service
    environment:
      DATABASE_URL: postgres://app:secret@users-db:5432/users
    ports:
      - '8001:8001'
    depends_on:
      users-db:
        condition: service_healthy

  users-db:
    image: postgres:16-alpine
    environment:
      POSTGRES_USER: app
      POSTGRES_PASSWORD: secret
      POSTGRES_DB: users
    healthcheck:
      test: pg_isready -U app
      interval: 5s
      timeout: 3s
      retries: 5

  orders-service:
    build: ./orders-service
    environment:
      USERS_URL: http://users-service:8001
      DATABASE_URL: postgres://app:secret@orders-db:5432/orders
    ports:
      - '8002:8002'
    depends_on:
      - orders-db
      - users-service

  orders-db:
    image: postgres:16-alpine
    environment:
      POSTGRES_USER: app
      POSTGRES_PASSWORD: secret
      POSTGRES_DB: orders
نفّذ docker compose up --build لتحصل على بيئة كاملة محليًا. لاحظ أن خدمة الطلبات تخاطب خدمة المستخدمين باسم الخدمة users-service لا بعنوان IP، وهذا هو مبدأ اكتشاف الخدمات عمليًا.
إضافة قاطع الدائرة لحماية الخدمة
الاستدعاء المباشر عبر الشبكة هشّ. إذا تعطّلت خدمة المستخدمين، سيتعطّل مسار الطلبات بالكامل. هذا مثال باستخدام مكتبة opossum لإضافة قاطع دائرة مع بديل احتياطي:
const CircuitBreaker = require('opossum');

async function fetchUser(userId) {
  const res = await fetch(`${USERS_URL}/users/${userId}`);
  if (!res.ok) throw new Error(`users-service returned ${res.status}`);
  return res.json();
}

const breaker = new CircuitBreaker(fetchUser, {
  timeout: 800,
  errorThresholdPercentage: 50,
  resetTimeout: 10000,
});

breaker.fallback(() => ({ id: null, name: 'unknown' }));

app.get('/orders/:id/summary', async (req, res) => {
  const order = orders.get(req.params.id);
  const user = await breaker.fire(order.userId);
  res.json({ orderId: order.id, customer: user.name });
});
عند تجاوز 50% من الأخطاء، يتحول القاطع إلى حالة مفتوحة ويُرجع البديل الاحتياطي فورًا دون استدعاء شبكي. بعد عشر ثوانٍ يحاول القاطع الاستدعاء مجددًا بنصف مفتوح لاختبار تعافي الخدمة.
إدارة البيانات في معمارية الخدمات المصغّرة
البيانات هي أصعب جزء في هذا النمط المعماري، لأنك تتخلى عن راحة المعاملات العلائقية الموزعة مقابل الاستقلالية.
قاعدة بيانات لكل خدمة
القاعدة أن كل خدمة تملك مخزنها الخاص ولا تصل إليه أي خدمة أخرى إلا عبر واجهتها. هذا يمنع التغييرات المفاجئة: يمكنك إعادة هيكلة جداولك دون إبلاغ أحد.
لكن الثمن أنك تحتاج لبناء استعلامات مجمّعة (Composition) على مستوى التطبيق أو عبر API Composition في البوابة، بدلًا من كتابة JOIN واحد.
الاتساق النهائي بدل المعاملات الموزعة
بدلًا من محاولة فرض تناسق لحظي عبر قفل موزّع، تقبل الخدمات المصغّرة الاتساق النهائي (Eventual Consistency): تصل البيانات إلى التناسق بعد فترة قصيرة عبر الأحداث.
مثال: بعد تأكيد الدفع، يُنشر حدث payment.confirmed، ثم تقرأه خدمة المخزون لتخصم الكمية، وخدمة الإشعارات لترسل رسالة، وخدمة الطلبات لتحدّث الحالة إلى مدفوع. كل خدمة تتصرف بشكل مستقل.
مفتاح منع التكرار (Idempotency Key)
مع إعادة المحاولات والرسائل المكررة، قد يُنفَّذ الدفع مرتين. الحل المعياري هو مفتاح منع تكرار يُرسله العميل ويُخزَّن مع العملية:
app.post('/payments', authenticate, async (req, res) => {
  const key = req.headers['idempotency-key'];
  if (!key) {
    return res.status(400).json({ error: 'idempotency_key_required' });
  }

  const existing = await paymentsRepo.findByKey(key);
  if (existing) {
    return res.status(200).json(existing);
  }

  const payment = await paymentsRepo.create({ ...req.body, idempotencyKey: key });
  res.status(201).json(payment);
});
بهذا تعيد الطلبات المكررة نفس النتيجة دون خصم مبلغ إضافي. هذه التفصيلة الصغيرة تمنع أخطر أنواع الأخطاء في الأنظمة المالية.
النشر والبنية التحتية: Docker و Kubernetes و CI/CD
لا يمكن تشغيل عشرات الخدمات يدويًا. البنية التحتية في هذا النمط جزء من المنتج وليست ملحقًا به.
لماذا الحاويات تحديدًا؟
الحاويات توفّر بيئة تشغيل معزولة ومتطابقة بين جهاز المطور والإنتاج. هذا يخفض مشكلة «يعمل عندي فقط» ويجعل بدء الخدمات سريعًا.
بالإضافة إلى ذلك، تعطي الحاويات وحدات نشر صغيرة يمكن إعادة إنشائها في ثوانٍ، وهذا أساس التوسيع الأفقي والتعافي التلقائي.
نشر الخدمة على Kubernetes
هذا مثال لنشر خدمة الطلبات بثلاث نسخ مع فحوصات الجاهزية والحياة وتحديد الموارد:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: orders-service
spec:
  replicas: 3
  selector:
    matchLabels:
      app: orders-service
  template:
    metadata:
      labels:
        app: orders-service
    spec:
      containers:
        - name: orders-service
          image: registry.example.com/orders-service:1.4.0
          ports:
            - containerPort: 8002
          readinessProbe:
            httpGet:
              path: /healthz
              port: 8002
            initialDelaySeconds: 3
            periodSeconds: 5
          livenessProbe:
            httpGet:
              path: /healthz
              port: 8002
            initialDelaySeconds: 10
            periodSeconds: 15
          resources:
            requests:
              cpu: 100m
              memory: 128Mi
            limits:
              cpu: 500m
              memory: 256Mi
الفرق بين الفحصين مهم: فحص الجاهزية يمنع توجيه الطلبات إلى حاوية لم تجهز بعد، وفحص الحياة يعيد تشغيل الحاوية إذا تجمّدت. تحديد الموارد يمنع خدمة واحدة من استهلاك الذاكرة على حساب جيرانها.
استراتيجيات النشر الآمن
- Rolling Update: استبدال النسخ تدريجيًا دون توقف، وهو الافتراضي في Kubernetes.
- Canary: توجيه نسبة صغيرة من الحركة إلى النسخة الجديدة ومراقبة المقاييس.
- Blue-Green: تشغيل نسختين كاملتين والتحويل بينهما فورًا عند الحاجة للتراجع.
- Feature Flags: نشر الكود دون تفعيل الميزة، وفصل النشر عن الإطلاق.
المراقبة والتتبع في بيئة موزعة
في المونوليث، ملف سجل واحد يخبرك بالخطأ. في الخدمات المصغّرة، الطلب الواحد يمر عبر عدة خدمات، والمراقبة تصبح شرطًا للبقاء.
السجلات المركزية
اجمع السجلات من كل الخدمات في منصة واحدة مثل Elasticsearch أو Loki، واكتبها بصيغة منظمة (JSON) تحتوي على معرّف الطلب ومعرّف الخدمة والزمن. بدون توحيد الصيغة، ستبحث في فوضى.
المقاييس والتنبيهات
تتبّع مؤشرات مثل زمن الاستجابة عند النسبة المئوية 95 و99، ومعدل الطلبات، ومعدل الأخطاء، وعمق قائمة الرسائل. هذه هي المؤشرات الأربعة الذهبية التي يُبنى عليها تنبيه مقياس SLO.
تجنّب التنبيه على كل استثناء. نبّه على الأعراض التي تهم المستخدم: ارتفاع الأخطاء، أو تباطؤ الاستجابة، أو تراكم الرسائل غير المعالجة.
معرّف الارتباط للتتبع الموزع
هذا الوسيط ينشئ معرّفًا فريدًا لكل طلب ويمرره بين الخدمات، فيربط كل السجلات في قصة واحدة:
const { randomUUID } = require('crypto');

app.use((req, res, next) => {
  const correlationId = req.headers['x-correlation-id'] || randomUUID();
  req.correlationId = correlationId;
  res.setHeader('x-correlation-id', correlationId);
  next();
});
عند حدوث مشكلة، ابحث بهذا المعرّف في كل الخدمات فتحصل على المسار الكامل للطلب. مرّر المتغير نفسه في كل استدعاء خارجي عبر الترويسة، وإلا انقطع الخيط عند أول حدود خدمة.
الأمان في معمارية الخدمات المصغّرة
توسيع سطح الهجوم نتيجة طبيعية لزيادة الاتصالات الشبكية. لذا يصبح الأمان تصميمًا وليس طبقة تُضاف في النهاية.
المصادقة والتفويض عند الحدود
الأسلم أن تصادق البوابة على هوية المستخدم وتصدر رمزًا موقّعًا، ثم تتحقق كل خدمة من الرمز بنفسها عند الحاجة. هذا الوسيط يوضّح التحقق والتحقق من الملكية:
const jwt = require('jsonwebtoken');

function authenticate(req, res, next) {
  const header = req.headers.authorization || '';
  const [scheme, token] = header.split(' ');

  if (scheme !== 'Bearer' || !token) {
    return res.status(401).json({ error: 'missing_token' });
  }

  try {
    req.user = jwt.verify(token, process.env.JWT_PUBLIC_KEY, {
      algorithms: ['RS256'],
      issuer: 'https://auth.example.com/',
    });
    next();
  } catch (err) {
    return res.status(401).json({ error: 'invalid_token' });
  }
}

app.get('/orders/:id', authenticate, async (req, res) => {
  const order = await ordersRepo.findById(req.params.id);
  if (!order) {
    return res.status(404).json({ error: 'not_found' });
  }
  if (order.userId !== req.user.sub && req.user.role !== 'admin') {
    return res.status(403).json({ error: 'forbidden' });
  }
  res.json(order);
});
لاحظ تحديد algorithms: ['RS256'] صراحة. تركها مفتوحة يفتح بابًا لهجمات تبديل الخوارزمية، وهي ثغرة شهيرة في تطبيقات JWT.
تأمين الاتصال بين الخدمات
داخل الشبكة لا يجب افتراض الأمان. استخدم mTLS ليتحقق كل طرف من هوية الآخر، وقيّد حركة الشبكة بسياسة تقول من يستطيع مخاطبة من.
مبدأ Zero Trust يعني أن أي خدمة تُعامل كأنها قادمة من شبكة غير موثوقة، فتُتحقق من الهوية والصلاحيات في كل طلب.
إدارة الأسرار ومبدأ أقل صلاحية
- لا تضع كلمات المرور في ملفات المستودع، بل في Vault أو Secrets Manager.
- امنح كل خدمة صلاحية الوصول لقاعدة بياناتها فقط، لا لقواعد البيانات الأخرى.
- أدر مفاتيح التشفير ودوّرها بانتظام.
- سجّل الوصول الإداري وراقبه، فالحوادث غالبًا تبدأ بصلاحية واسعة.
الأداء وقابلية التوسع
التواصل الشبكي يضيف زمنًا وتكلفة. لهذا تحتاج إلى تفكير مختلف في الأداء عن المونوليث الذي تستدعي فيه دالة محلية.
التخزين المؤقت على عدة مستويات
- تخزين العميل: عبر ترويسات HTTP مثل
Cache-Controlو ETag. - تخزين البوابة: لاستجابات القراءة المتكررة والشائعة.
- تخزين الخدمة: في Redis للبيانات المتكررة القصيرة العمر.
- تخزين قاعدة البيانات: لفهارس الاستعلامات الثقيلة.
المشكلة الأصعب هي إبطال التخزين (Cache Invalidation). استخدم مفاتيح واضحة ومددًا زمنية قصيرة، ولا تعتمد على التخزين كمصدر للحقيقة.
gRPC مقابل REST
- REST و JSON: مقروء ومتوافق مع كل الأدوات، مناسب للواجهات العامة.
- gRPC: أسرع وأصغر حجمًا مع تشفير ثنائي، مناسب للاتصال الداخلي بين الخدمات.
- الرسائل: الأنسب للعمليات الطويلة وغير الحاجزة زمنيًا.
منع الانهيار المتتالي وضبط الضغط
الانهيار المتتالي (Cascading Failure) يحدث عندما تبطؤ خدمة فيمتلئ الخيط والذاكرة في الخدمات المستدعية حتى تسقط كلها. الحل تركيبة من المهلات القصيرة، وقواطع الدوائر، وحدود التزامن.
أما Backpressure فيعني أن ترفض الطلبات الزائدة بذكاء (مثل الرمز 429) بدلًا من قبولها كلها والانهيار. الرفض الواضح أفضل من خدمة ميتة.
أخطاء شائعة في تطبيق Microservices وكيف تتجنبها
- الخطأ: تقسيم الخدمات حسب الطبقة التقنية (خدمة قاعدة بيانات، خدمة منطق). الحل: اقسم حسب القدرة الوظيفية.
- الخطأ: جعل كل خدمة صغيرة جدًا حتى تصبح «Nanoservices». الحل: ابحث عن الحدود الداخلية للسياق الوظيفي، لا عن أصغر حجم ممكن.
- الخطأ: مشاركة قاعدة بيانات واحدة بين عدة خدمات. الحل: قاعدة بيانات مستقلة لكل خدمة حتى لو زادت التكلفة قليلًا.
- الخطأ: الاستدعاء المتزامن المتسلسل لخمس خدمات في مسار واحد. الحل: قلّل عدد الاستدعاءات أو استخدم التجميع والتخزين المؤقت والرسائل.
- الخطأ: تجاهل المراقبة حتى أول حادثة. الحل: ابنِ السجلات والتتبّع والتنبيهات من اليوم الأول.
- الخطأ: الاعتماد على بيئة الإنتاج كبيئة اختبار تكامل. الحل: استخدم عقودًا اختبارية (Contract Tests) وبيئة معاينة.
- الخطأ: نشر كل الخدمات معًا في نفس الوقت. الحل: افصل خطوط النشر واسمح بالنشر المستقل فعلًا.
- الخطأ: عدم توثيق واجهات الـ API. الحل: عقد مكتوب ومُصدَّر بإصدارات مع سياسة توافق واضحة.
أفضل الممارسات العملية في معمارية الخدمات المصغّرة
- ابدأ من حدود العمل (Bounded Contexts) وليس من التقنية.
- اجعل كل خدمة قابلة للنشر بمفردها دون شرط تنسيقي.
- صمّم كل استدعاء شبكي على أنه قد يفشل، وضع مهلة زمنية دائمًا.
- اجعل جميع العمليات الحساسة قابلة لإعادة التنفيذ بأمان.
- أصدر إصدارات لواجهات الـ API وحافظ على التوافق الخلفي.
- عبّئ كل خدمة في حاوية مع فحوصات صحة واضحة.
- أتمتة الاختبارات والنشر والتراجع بالكامل.
- راقب المؤشرات الأربعة الذهبية لكل خدمة.
- وثّق القرارات المعمارية في سجلات قرارات (ADR).
- راجع الحدود المعمارية دوريًا، فالتقسيم الصحيح اليوم قد يصبح خاطئًا غدًا.
حالات استخدام من العالم الحقيقي
أشهر الأنظمة التي تتبنى هذا النمط فعلت ذلك لحل مشكلة توسيع محددة، لا لتتبع موضة.
- Netflix: انتقلت من قاعدة بيانات مركزية إلى مئات الخدمات لمواجهة النمو الضخم في المشاهدة، وطوّرت أدوات مفتوحة المصدر مثل Hystrix و Eureka.
- Amazon: تحوّلت إلى خدمات موجهة عبر الواجهات، ما سمح لفرق صغيرة بامتلاك مسارات كاملة وتسريع الإطلاق.
- Uber: تعتمد على خدمات دقيقة التقاطع الجغرافي والتسعير والتتبع، مع نظام أحداث عالي الحجم.
- Spotify: نظّمت فرقها حول الخدمات المملوكة، ما أنتج نموذج الفرق المستقلة المعروف اليوم.
- Shopify: تعتمد نهجًا هجينًا يحتفظ بأساس مونوليثي مع خدمات مستقلة للمسارات الحرجة، وهو خيار عقلاني جدًا.
ماذا نتعلم من هذه التجارب؟
الدرس الأول أن الانتقال لم يكن مشروعًا تقنيًا بحتًا، بل إعادة تنظيم للفرق والمسؤوليات. والدرس الثاني أن الشركات الكبرى نفسها لا تستخدم الخدمات المصغّرة في كل شيء؛ بعض المسارات تبقى مونوليثية عن قصد.
خارطة طريق عملية للانتقال من المونوليث إلى الخدمات المصغّرة
لا تنتقل دفعة واحدة، فهذا أسرع طريق للفشل. اتبع خطوات متدرجة قابلة للتراجع.
- افهم النظام الحالي: ارسم التبعيات وحدّد النقاط الساخنة من حيث الحمل والتغيير.
- ابنِ المنصة أولًا: أتمتة النشر، الحاويات، السجلات المركزية، المراقبة، إدارة الأسرار.
- حدّد الحدود: قسّم النظام إلى سياقات وظيفية واضحة داخل المونوليث نفسه.
- فُكّ الترابط داخليًا: اجعل الوحدات تتخاطب عبر واجهات داخلية نظيفة بدل الاستدعاء المباشر.
- اختر أول خدمة: ابدأ بمكوّن منخفض المخاطرة وعالي الفائدة، مثل الإشعارات.
- طبّق نمط Strangler Fig: وجّه حركة الجزء المنقول إلى الخدمة الجديدة وراقب السلوك.
- كرّر ببطء: انقل خدمة كل بضعة أسابيع حتى تصل إلى الحدود المطلوبة، ثم أعد تقييم الوضع.
الأسئلة الشائعة حول Microservices Architecture
ما الفرق بين Microservices و Monolithic؟
المونوليث تطبيق واحد يُنشر كوحدة واحدة بقاعدة بيانات واحدة، أما معمارية الخدمات المصغّرة فتقسّم النظام إلى خدمات مستقلة تُنشر منفردة، لكل منها بياناتها. المونوليث أبسط وأسرع في البداية، والخدمات المصغّرة أكثر مرونة على المدى الطويل لكنها أعلى تكلفة تشغيليًا.
هل Microservices أسرع دائمًا؟
لا. زمن الاستجابة قد يزيد لأن كل استدعاء يمر عبر الشبكة. المكسب الحقيقي هو سرعة التطوير والنشر والتوسيع المستقل، وليس بالضرورة تحسين الأداء اللحظي.
ما العدد المناسب من الخدمات للبدء؟
ابدأ بخدمة أو خدمتين واستفد من التجربة قبل التوسع. العدد ليس هدفًا بحد ذاته؛ فريق من عشرة مطوّرين قد يدير ثلاث إلى خمس خدمات بارتياح، أما خمسون خدمة تحتاج منصة ناضجة وفرقًا متعددة.
هل يمكن لعدة خدمات مشاركة قاعدة بيانات واحدة؟
تقنيًا ممكن، لكنه يكسر أهم مبادئ هذا النمط المعماري ويحوّلك إلى مونوليث موزّع. مشاركة الجداول تُنشئ اقترانًا خفيًا يجعل أي تغيير في المخطط خطرًا على كل الخدمات.
هل أحتاج Kubernetes لتبنّي Microservices؟
لا، لكنك تحتاج وسيلة أتمتة للنشر والاكتشاف والتوسيع. في المراحل الأولى تكفي Docker Compose أو خدمة حاويات مُدارة، ثم انتقل إلى Kubernetes عندما يبرر التعقيد ذلك.
كيف أتعامل مع المعاملات الموزعة؟
تجنّب المعاملات الموزعة الصارمة لأنها هشة وبطيئة. استخدم أنماط Saga مع عمليات تعويضية، والاتساق النهائي، ومفاتيح منع التكرار لضمان سلامة العمليات المالية.
كم عدد أفراد الفريق المناسب لكل خدمة؟
القاعدة الشائعة أن الفريق يجب أن يكون صغيرًا بما يكفي ليتواصل بسهولة ويملك الخدمة من التطوير حتى التشغيل. الحجم العملي يتراوح بين أربعة وثمانية أشخاص، مع ملكية واضحة لكل خدمة.
خلاصة عملية وخطواتك التالية
معمارية الخدمات المصغّرة أداة قوية لحل مشاكل النطاق والتنظيم، وليست وصية عامة. إذا كان تطبيقك صغيرًا وفريقك موحّدًا، فالمونوليث المنظم بعناية سيكون أسرع وأرخص وأكثر استقرارًا.
القيمة الحقيقية تأتي من الاستقلالية: نشر مستقل، حدود واضحة، ومسؤولية كاملة لكل فريق. وكل هذه الفوائد تنهار إذا لم تكن هناك أتمتة ومراقبة وأمان مبنيّان من البداية.
للبدء اليوم، إليك مسارًا قصيرًا وقابلًا للتطبيق:
- ارسم حدود نظامك الحالي وحدّد أكثر الوحدات تغيّرًا وضغطًا.
- أضف أتمتة اختبار ونشر كاملة لو لم تكن موجودة.
- ابنِ سجلات مركزية وتتبّعًا بمعرّف ارتباط.
- اختر أول خدمة منخفضة المخاطرة وفُكّها باستخدام Strangler Fig.
- أضف مهلات وقواطع دوائر لكل استدعاء شبكي.
- قِس النتائج قبل نقل أي جزء آخر، وقارن زمن النشر ومعدل الأخطاء.
بهذه الطريقة تبني معمارية خدمات مصغّرة تنطلق من احتياجات حقيقية، لا من رغبة في تقليد الآخرين.