ما هو HTTPS وكيف يحمي بياناتك؟
في عالم اليوم، أصبح HTTPS (Hypertext Transfer Protocol Secure) ضرورة لا غنى عنها لأي موقع ويب. إنه البروتوكول الذي يحمي بيانات المستخدمين أثناء انتقالها بين المتصفح والخادم. بدون HTTPS، تكون المعلومات الحساسة مثل كلمات المرور وأرقام بطاقات الائتمان عرضة للسرقة. في هذا الدليل الشامل، سنشرح ما هو HTTPS، وكيف يعمل، وكيف يحمي بياناتك، وكيف يمكنك تطبيقه على موقعك.
النقاط الرئيسية
- HTTPS هو نسخة آمنة من HTTP تستخدم التشفير لحماية البيانات أثناء النقل.
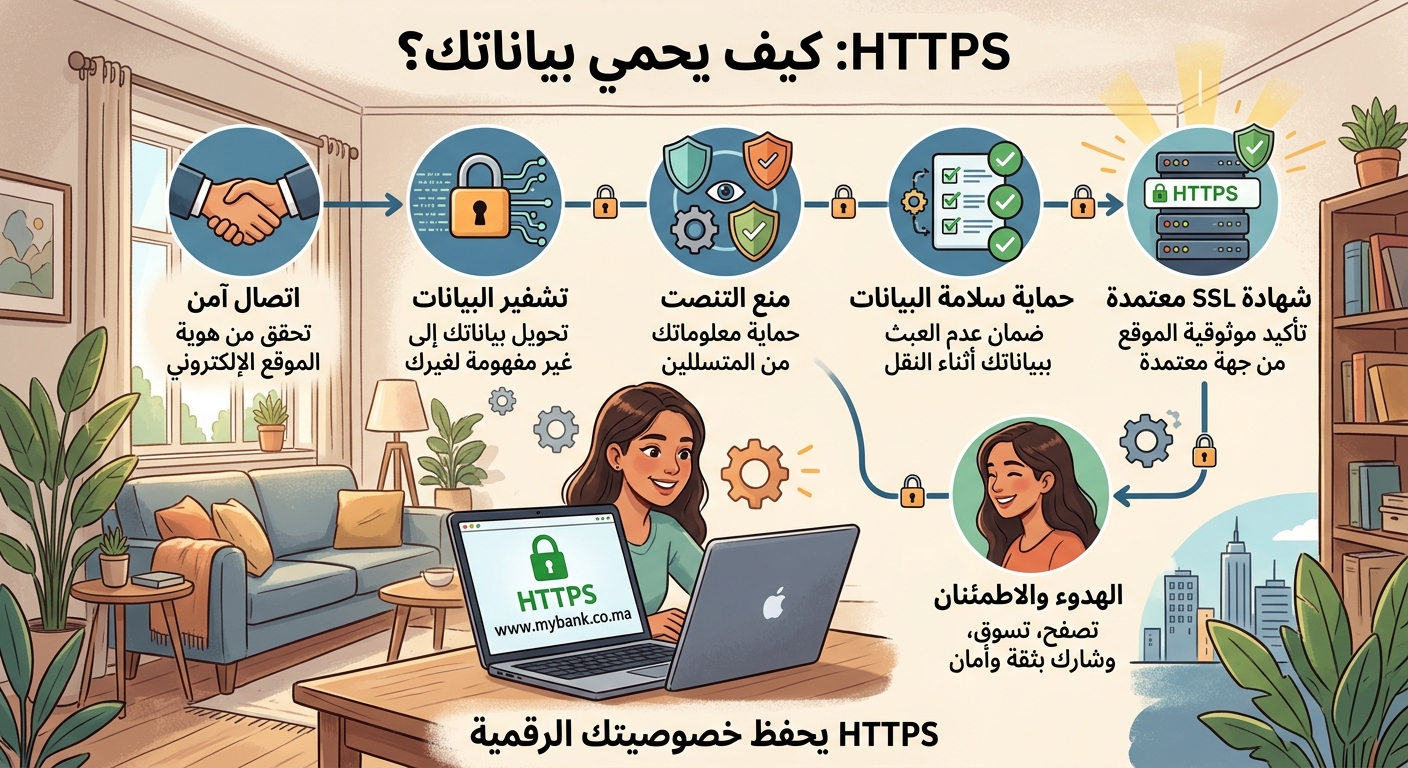
- يعتمد HTTPS على بروتوكولات SSL/TLS لتشفير الاتصال والتحقق من هوية الخادم.
- يحمي HTTPS من هجمات التنصت، واعتراض البيانات، والتزوير (MITM).
- يعد HTTPS ضروريًا لتحسين محركات البحث (SEO) وزيادة ثقة المستخدمين.
- يجب على كل موقع ويب استخدام HTTPS، خاصة مواقع التجارة الإلكترونية والمواقع التي تتعامل مع بيانات حساسة.
ما هو HTTPS؟
HTTPS اختصار لـ Hypertext Transfer Protocol Secure، وهو بروتوكول اتصال آمن يستخدم لنقل البيانات بين متصفح الويب والخادم. وهو النسخة المطورة من بروتوكول HTTP، لكنه يضيف طبقة من التشفير والمصادقة.
عندما تزور موقعًا يستخدم HTTPS، يظهر رمز القفل بجوار عنوان URL في المتصفح، مما يشير إلى أن الاتصال آمن. كما يبدأ العنوان بـ https:// بدلاً من http://.
تاريخ HTTPS
تم تطوير HTTPS في منتصف التسعينيات بواسطة Netscape، واستخدم في البداية مع بروتوكول SSL. ثم تطور إلى TLS، وهو الإصدار الأكثر أمانًا اليوم.
كيف يختلف HTTPS عن HTTP؟
الفرق الرئيسي هو أن HTTP يرسل البيانات كنص عادي (plaintext)، بينما HTTPS يشفّر البيانات قبل إرسالها. وهذا يعني أن أي شخص يعترض الاتصال (مثل مهاجم على نفس شبكة Wi-Fi) يمكنه قراءة البيانات إذا كان HTTP، ولكن مع HTTPS يرى فقط بيانات مشفرة غير مفهومة.
بالإضافة إلى ذلك، يوفر HTTPS مصادقة للخادم، مما يضمن أنك تتصل بالموقع الصحيح وليس بموقع مزيف.
الفرق بين HTTP و HTTPS
لفهم أهمية HTTPS، دعنا نقارن بينه وبين HTTP في عدة جوانب:
- التشفير: HTTP لا يوفر أي تشفير، بينما HTTPS يشفر البيانات باستخدام TLS.
- المصادقة: HTTP لا يتحقق من هوية الخادم، بينما HTTPS يستخدم شهادات رقمية للتحقق.
- سلامة البيانات: HTTP لا يضمن عدم تعديل البيانات، بينما HTTPS يضمن سلامتها.
- المنفذ الافتراضي: HTTP يستخدم المنفذ 80، بينما HTTPS يستخدم المنفذ 443.
- SEO: تفضل محركات البحث مواقع HTTPS وتمنحها ترتيبًا أفضل.
لذلك، أصبح HTTPS هو المعيار الأساسي لأي موقع جاد.
كيف يعمل HTTPS؟
يعمل HTTPS من خلال طبقة النقل الآمن (TLS) - والتي كانت تُعرف سابقًا باسم SSL - لإقامة اتصال آمن. تسمى هذه العملية TLS Handshake.
خطوات TLS Handshake
- Client Hello: يرسل المتصفح رسالة إلى الخادم تحتوي على إصدارات TLS المدعومة، وخوارزميات التشفير، وبيانات عشوائية.
- Server Hello: يرد الخادم باختيار إصدار TLS وخوارزمية التشفير، ويرسل شهادته الرقمية.
- التحقق من الشهادة: يتحقق المتصفح من صحة الشهادة باستخدام سلطة الشهادة (CA).
- تبادل المفاتيح: يتم إنشاء مفتاح جلسة مشترك باستخدام التشفير غير المتماثل.
- الاتصال الآمن: بعد ذلك، يتم تشفير جميع البيانات باستخدام التشفير المتماثل بمفتاح الجلسة.
هذه العملية تحدث في أجزاء من الثانية، وعادة لا يلاحظها المستخدم.
تحسينات TLS 1.3
يقلل TLS 1.3 من عدد الرحلات في المصافحة، مما يسرع الاتصال ويحسن الأمان. كما يزيل الخوارزميات القديمة الضعيفة.
التشفير في HTTPS: متماثل وغير متماثل
يستخدم HTTPS نوعين من التشفير لتحقيق الأمان والكفاءة.
التشفير غير المتماثل (Asymmetric Encryption)
يستخدم زوجًا من المفاتيح: مفتاح عام (public key) ومفتاح خاص (private key). يستخدم في المصادقة وتبادل المفاتيح.
التشفير المتماثل (Symmetric Encryption)
يستخدم مفتاحًا واحدًا لتشفير وفك تشفير البيانات. أسرع من غير المتماثل، لذلك يستخدم لتشفير البيانات الفعلية بعد تبادل المفاتيح.
الجمع بين النوعين يوفر أمانًا وكفاءة عالية.
شهادات SSL/TLS وأنواعها
شهادة SSL هي ملف رقمي يربط مفتاحًا عامًا بهوية موقع ويب. تصدرها سلطات الشهادات (CA) الموثوقة.
أنواع الشهادات حسب التحقق
- Domain Validated (DV): تتحقق فقط من ملكية النطاق. سريعة ورخيصة.
- Organization Validated (OV): تتحقق من ملكية النطاق ووجود المؤسسة.
- Extended Validation (EV): تحقق موسع، تظهر شريط عنوان أخضر في بعض المتصفحات.
أنواع الشهادات حسب التغطية
- شهادة نطاق واحد: تغطي نطاقًا واحدًا (example.com).
- شهادة Wildcard: تغطي النطاق وجميع النطاقات الفرعية (*.example.com).
- شهادة متعددة النطاقات (SAN): تغطي عدة نطاقات مختلفة.
سلسلة الثقة
تعتمد الشهادات على سلسلة ثقة تبدأ من شهادة الجذر المثبتة في المتصفح، مرورًا بالشهادات الوسيطة، وصولاً إلى شهادة الموقع.
كيفية الحصول على شهادة SSL وتثبيتها
يمكنك الحصول على شهادة SSL من عدة مصادر، بما في ذلك Let's Encrypt المجانية، أو من مزودي الشهادات التجاريين.
استخدام Let's Encrypt
Let's Encrypt هي سلطة شهادات مجانية تقدم شهادات DV. يمكنك استخدام أداة Certbot للحصول على الشهادة وتثبيتها تلقائيًا.
لتثبيت Certbot على Ubuntu:
sudo apt update
sudo apt install certbot python3-certbot-nginx
ثم للحصول على شهادة لـ Nginx:
sudo certbot --nginx -d example.com -d www.example.comسيقوم Certbot بتعديل إعدادات Nginx تلقائيًا وتثبيت الشهادة.
إنشاء CSR يدويًا باستخدام OpenSSL
إذا كنت تشتري شهادة من مزود تجاري، ستحتاج إلى إنشاء طلب توقيع شهادة (CSR). استخدم الأمر التالي:
openssl req -new -newkey rsa:2048 -nodes -keyout example.com.key -out example.com.csrسيطلب منك الأمر إدخال معلومات مثل البلد والمنظمة والاسم الشائع (Common Name).
تكوين HTTPS على خوادم الويب
تكوين Nginx
لتفعيل HTTPS على Nginx، استخدم التكوين التالي:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;
    location / {
        root /var/www/html;
        index index.html;
    }
}
هذا التكوين يستمع على المنفذ 443 ويستخدم الشهادة والمفتاح الخاص.
إعادة التوجيه من HTTP إلى HTTPS في Nginx
لإجبار الزوار على استخدام HTTPS، أضف كتلة server للمنفذ 80:
server {
    listen 80;
    server_name example.com;
    return 301 https://$host$request_uri;
}
تكوين Apache
لتفعيل HTTPS على Apache، استخدم التكوين التالي:
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile /etc/letsencrypt/live/example.com/fullchain.pem
    SSLCertificateKeyFile /etc/letsencrypt/live/example.com/privkey.pem
    SSLProtocol all -SSLv3 -TLSv1 -TLSv1.1
    SSLCipherSuite HIGH:!aNULL:!MD5
    DocumentRoot /var/www/html
</VirtualHost>
تأكد من تمكين وحدة SSL:
sudo a2enmod ssl
sudo systemctl restart apache2
إعادة التوجيه في Apache
أضف إلى ملف .htaccess أو إعدادات الموقع:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
تنفيذ HTTPS في تطبيقات الويب
Node.js
يمكنك إنشاء خادم HTTPS في Node.js باستخدام الوحدة المدمجة https.
const https = require('https');
const fs = require('fs');
const express = require('express');
const app = express();

const options = {
  key: fs.readFileSync('/path/to/private.key'),
  cert: fs.readFileSync('/path/to/certificate.crt')
};

app.get('/', (req, res) => {
  res.send('Hello HTTPS!');
});

https.createServer(options, app).listen(443, () => {
  console.log('HTTPS server running on port 443');
});
هذا الكود ينشئ خادمًا آمنًا على المنفذ 443.
Python (Flask)
في Flask، يمكنك تشغيل الخادم مع SSL:
from flask import Flask
app = Flask(__name__)

@app.route('/')
def hello():
    return 'Hello HTTPS!'

if __name__ == '__main__':
    app.run(ssl_context=('cert.pem', 'key.pem'), host='0.0.0.0', port=443)
لاحظ أن هذا مناسب للتطوير، وفي الإنتاج يفضل استخدام خادم WSGI مثل Gunicorn مع Nginx.
HSTS: أمان إضافي لـ HTTPS
HSTS (HTTP Strict Transport Security) هو رأس HTTP يخبر المتصفح بضرورة استخدام HTTPS فقط للاتصال بالموقع.
كيف تفعل HSTS؟
في Nginx، أضف السطر التالي داخل كتلة server:
add_header Strict-Transport-Security \"max-age=31536000; includeSubDomains\" always;في Apache:
Header always set Strict-Transport-Security \"max-age=31536000; includeSubDomains\"هذا يمنع هجمات SSL Stripping.
الأخطاء الشائعة وأفضل الممارسات
أخطاء شائعة
- استخدام شهادات منتهية الصلاحية.
- عدم إعادة التوجيه من HTTP إلى HTTPS.
- استخدام إصدارات قديمة من TLS (مثل TLS 1.0).
- خلط المحتوى (Mixed Content): تحميل موارد عبر HTTP في صفحة HTTPS.
- عدم تحديث الشهادات تلقائيًا.
أفضل الممارسات
- استخدم شهادات من سلطة موثوقة.
- فعّل إعادة التوجيه التلقائي إلى HTTPS.
- استخدم TLS 1.2 أو 1.3 فقط.
- استخدم HSTS.
- راقب انتهاء صلاحية الشهادة وجددها تلقائيًا.
- اختبر إعداداتك باستخدام أدوات مثل SSL Labs.
اعتبارات الأداء عند استخدام HTTPS
قد يعتقد البعض أن HTTPS يبطئ الموقع، لكن التحسينات الحديثة جعلت الفرق ضئيلًا.
TLS Handshake Overhead
المصافحة تضيف زمن استجابة، لكن يمكن تقليلها باستخدام:
- TLS Session Resumption: إعادة استخدام الجلسات السابقة.
- OCSP Stapling: تقليل التحقق من الشهادة.
- HTTP/2: الذي يتطلب HTTPS غالبًا ويحسن الأداء.
تحسين الأداء
- استخدم خوادم CDN تدعم HTTPS.
- فعّل ضغط البيانات.
- استخدم شهادات ECC بدلاً من RSA لتقليل الحجم.
اعتبارات الأمان في HTTPS
HTTPS ليس مطلقًا، وهناك بعض النقاط الأمنية الهامة.
هجمات MITM
يمكن للمهاجم اعتراض الاتصال إذا كان المستخدم يثق بشهادة مزيفة. لذلك يجب على المستخدمين التحقق من الشهادة.
Downgrade Attacks
يمكن للمهاجم محاولة خفض إصدار TLS إلى إصدار ضعيف. لذلك يجب تعطيل الإصدارات القديمة.
Mixed Content
تحميل موارد عبر HTTP في صفحة HTTPS يضعف الأمان. يجب تحميل جميع الموارد عبر HTTPS.
حالات استخدام واقعية لـ HTTPS
- التجارة الإلكترونية: حماية بيانات بطاقات الائتمان.
- الخدمات المصرفية: تأمين المعاملات المالية.
- وسائل التواصل الاجتماعي: حماية الرسائل والبيانات الشخصية.
- المواقع الحكومية: ضمان خصوصية المواطنين.
- تطبيقات الويب: حماية جلسات المستخدمين.
أدوات اختبار HTTPS
بعد تثبيت HTTPS، من المهم اختبار الإعدادات للتأكد من عدم وجود ثغرات.
SSL Labs
يوفر SSL Labs اختبارًا مجانيًا لخادمك ويعطيك تقييمًا من A إلى F. قم بزيارة ssllabs.com/ssltest وقم بإدخال نطاقك.
OpenSSL s_client
يمكنك استخدام الأمر التالي لاختبار الاتصال:
openssl s_client -connect example.com:443 -tls1_2سيعرض لك تفاصيل الشهادة والاتصال.
أدوات أخرى
- Mozilla Observatory: يفحص رؤوس الأمان.
- Qualys SSL Test: مشابه لـ SSL Labs.
- testssl.sh: أداة سطر أوامر.
تأثير HTTPS على SEO
منذ عام 2014، تعتبر Google HTTPS عامل ترتيب إيجابي. المواقع التي تستخدم HTTPS تظهر بشكل أفضل في نتائج البحث.
أسباب تفوق HTTPS في SEO
- الثقة: يزيد من ثقة المستخدمين ويقلل معدل الارتداد.
- الأمان: يحمي من هجمات الحقن التي قد تؤثر على السمعة.
- السرعة: مع HTTP/2، يصبح الموقع أسرع.
HTTPS في بيئات التطوير
أثناء التطوير، قد تحتاج إلى تشغيل HTTPS محليًا. يمكنك استخدام شهادات موقعة ذاتيًا.
إنشاء شهادة موقعة ذاتيًا
استخدم الأمر التالي لإنشاء شهادة صالحة لمدة 365 يومًا:
openssl req -x509 -newkey rsa:4096 -keyout key.pem -out cert.pem -days 365 -nodesثم استخدمها في خادم التطوير.
تحذير المتصفح
سيعرض المتصفح تحذيرًا لأن الشهادة غير موثوقة. يمكنك تجاهله في بيئة التطوير.
تجديد شهادات Let's Encrypt تلقائيًا
شهادات Let's Encrypt صالحة لمدة 90 يومًا. يجب تجديدها تلقائيًا.
إعداد Cron Job
أضف المهمة التالية إلى crontab:
0 0,12 * * * certbot renew --quietسيقوم Certbot بتجديد الشهادات التي قاربت على الانتهاء.
الانتقال من HTTP إلى HTTPS: خطة عمل
- احصل على شهادة SSL.
- ثبّت الشهادة على الخادم.
- اختبر التكوين باستخدام SSL Labs.
- أعد توجيه جميع روابط HTTP إلى HTTPS.
- حدث الروابط الداخلية في موقعك.
- أضف HSTS.
- راقب الأخطاء و أصلحها.
المخاوف الشائعة حول HTTPS
التكلفة
لم يعد HTTPS مكلفًا، فهناك شهادات مجانية من Let's Encrypt.
الأداء
التأثير ضئيل جدًا مع TLS 1.3.
التعقيد
مع أدوات مثل Certbot، أصبح التثبيت سهلاً.
مستقبل HTTPS
يتجه العالم إلى HTTPS بشكل كامل. المتصفحات تضع علامات \"غير آمن\" على مواقع HTTP.
HTTP/3
HTTP/3 يعتمد على QUIC ويوفر أداءً أفضل مع التشفير المدمج.
HTTPS في تطبيقات الهاتف المحمول
في تطبيقات الهاتف المحمول، يعد HTTPS ضروريًا لحماية بيانات المستخدمين. تستخدم التطبيقات مكتبات مثل OkHttp في Android و NSURLSession في iOS، وكلها تدعم HTTPS بشكل افتراضي.
يجب على المطورين التأكد من استخدام HTTPS لجميع الاتصالات، وعدم السماح بالاتصال عبر HTTP.
تثبيت الشهادة (Certificate Pinning)
تقنية تثبيت الشهادة تمنع هجمات MITM حتى لو تم اختراق سلطة الشهادات. يتم تضمين الشهادة المتوقعة في التطبيق.
OkHttpClient client = new OkHttpClient.Builder()
    .certificatePinner(new CertificatePinner.Builder()
        .add(\"example.com\", \"sha256/AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA=\")
        .build())
    .build();
هذا مثال باستخدام OkHttp في Android.
HTTPS و HTTP/2 و HTTP/3
يدعم HTTP/2 و HTTP/3 العمل عبر HTTPS فقط.
HTTP/2
يوفر HTTP/2 تعدد الإرسال (multiplexing) وضغط الرؤوس، مما يحسن الأداء.
HTTP/3
يعتمد HTTP/3 على بروتوكول QUIC الذي يستخدم UDP، ويقلل زمن الاستجابة.
لتفعيل HTTP/2 في Nginx، أضف http2 إلى أمر listen:
listen 443 ssl http2;لتفعيل HTTP/3، تحتاج إلى إعدادات إضافية ودعم من الخادم.
الأسئلة الشائعة حول HTTPS
هل HTTPS يبطئ الموقع؟
في السابق كان هناك بطء طفيف، لكن مع TLS 1.3 وتحسينات الأجهزة، أصبح التأثير ضئيلًا جدًا. في الواقع، HTTP/2 الذي يتطلب HTTPS يحسن الأداء.
هل HTTPS مطلوب لجميع المواقع؟
نعم، حتى المواقع التي لا تتعامل مع بيانات حساسة، لأن HTTPS يحمي من هجمات الحقن ويعزز الثقة.
ما الفرق بين SSL و TLS؟
SSL هو البروتوكول الأصلي، وTLS هو خلفه المطور. يستخدم الناس المصطلحين بالتبادل، لكن TLS هو الإصدار الأحدث والأكثر أمانًا.
كيف أعرف إذا كان موقعي يستخدم HTTPS؟
انظر إلى شريط العنوان في المتصفح: إذا بدأ بـ https:// وظهر رمز القفل، فالموقع يستخدم HTTPS.
هل شهادات SSL المجانية آمنة؟
نعم، شهادات Let's Encrypt آمنة وتوفر نفس مستوى التشفير. الفرق هو في مستوى الدعم والضمان.
ماذا يعني خطأ الشهادة؟
يعني أن المتصفح لا يثق بالشهادة، ربما بسبب انتهاء صلاحيتها أو عدم تطابق النطاق أو جهة إصدار غير موثوقة.
هل يمكن استخدام HTTPS مع عنوان IP؟
نعم، لكن شهادات SSL عادة تصدر للنطاقات، وليس لعناوين IP. ومع ذلك، يمكن إصدار شهادة لعنوان IP في حالات خاصة.
ما هو الفرق بين DV و OV و EV؟
DV تتحقق فقط من ملكية النطاق، OV تتحقق من المؤسسة، EV تتحقق بشكل موسع وتظهر شريطًا أخضر في بعض المتصفحات.
هل HTTPS يحمي من هجمات DDoS؟
لا، HTTPS لا يحمي من هجمات DDoS، لكنه يحمي من التنصت والتلاعب. للحماية من DDoS تحتاج إلى حلول أخرى.
كيف أنقل موقعي من HTTP إلى HTTPS؟
احصل على شهادة SSL، ثبتها، ثم أعد توجيه جميع الطلبات من HTTP إلى HTTPS، وحدث الروابط الداخلية.
هل HTTPS يحمي من الفيروسات؟
لا، HTTPS يحمي البيانات أثناء النقل، لكنه لا يمنع تنزيل ملفات ضارة إذا كان الموقع نفسه ضارًا.
ما هو HSTS؟
HSTS هو رأس أمان يجبر المتصفح على استخدام HTTPS فقط، ويمنع الهجمات التي تحاول خفض الاتصال إلى HTTP.
كيف أتحقق من شهادة SSL يدويًا؟
يمكنك استخدام أمر openssl s_client -connect example.com:443 -showcerts لعرض سلسلة الشهادات.
هل يمكن استخدام HTTPS على نطاق فرعي؟
نعم، يمكن استخدام شهادة Wildcard أو شهادة SAN لتغطية النطاقات الفرعية.
ما هو الفرق بين HTTPS و SSH؟
HTTPS يستخدم لتأمين اتصالات الويب، بينما SSH يستخدم للوصول الآمن إلى الخوادم عن بعد. كلاهما يستخدم التشفير لكن لأغراض مختلفة.
الخطوات التالية لتأمين موقعك بـ HTTPS
بعد أن فهمت ما هو HTTPS وكيف يحمي بياناتك، حان الوقت لتطبيقه. اتبع هذه الخطوات:
- احصل على شهادة SSL من Let's Encrypt أو مزود موثوق.
- ثبّت الشهادة على خادم الويب الخاص بك.
- أعد توجيه جميع حركة HTTP إلى HTTPS.
- فعّل HSTS.
- اختبر إعداداتك باستخدام SSL Labs.
- راقب التجديد التلقائي للشهادة.
تذكر أن HTTPS ليس مجرد خيار، بل هو ضرورة لأي موقع حديث. إنه يحمي بياناتك وبيانات مستخدميك، ويعزز سمعتك، ويحسن ترتيبك في محركات البحث.
الأمان ليس منتجًا، بل عملية. - Bruce Schneier
ابدأ اليوم في تأمين موقعك بـ HTTPS، ولا تنتظر حتى تتعرض بياناتك للاختراق.