ما هو DNS وكيف يعمل الإنترنت؟
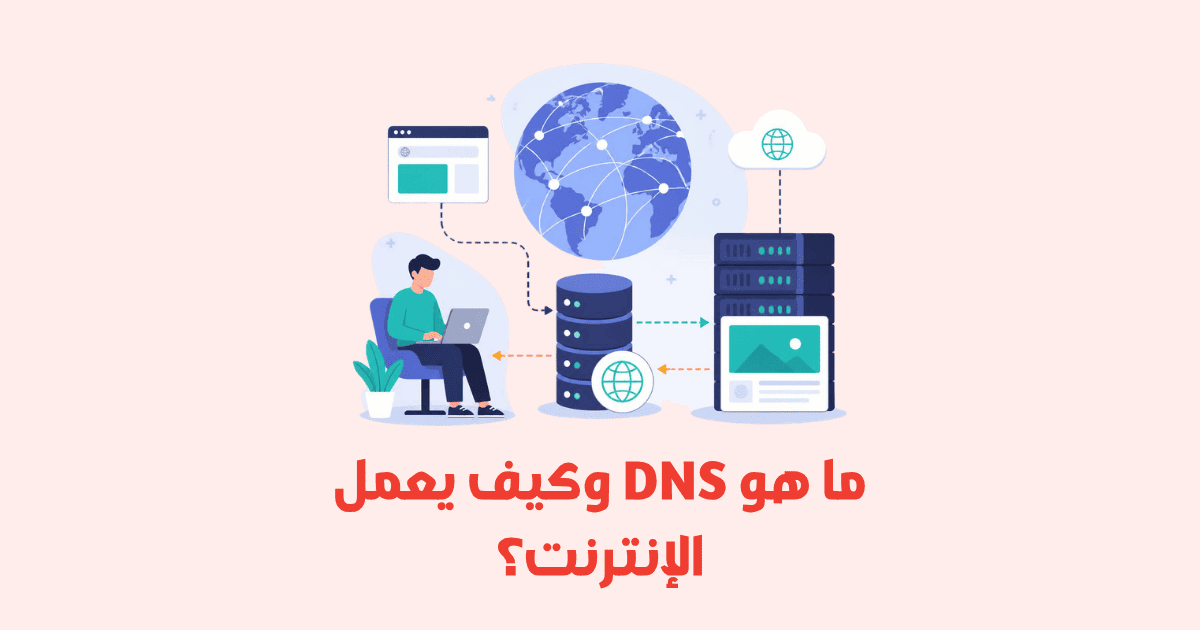
هل تساءلت يومًا كيف يصل متصفحك إلى موقع معيّن بمجرد كتابة اسمه في شريط العناوين؟ كل ذلك يبدأ من DNS أو نظام أسماء النطاقات (Domain Name System)، وهو البنية التحتية الصامتة التي تربط الأسماء التي يتذكرها البشر بالعناوين الرقمية التي تفهمها الأجهزة. بدون DNS كنت مضطرًا لحفظ عنوان IP لكل موقع تزوره، ولما استطاع الإنترنت أن ينمو بهذا الحجم الهائل. في هذا الدليل الشامل نشرح ما هو DNS وكيف يعمل الإنترنت من لحظة الضغط على Enter حتى ظهور الصفحة أمامك، مع أوامر وأمثلة برمجية قابلة للتشغيل.
أهم ما ستتعلمه في هذا الدليل
- التعريف الدقيق لـ DNS والفرق بينه وبين عناوين IP والروابط URL.
- رحلة الاستعلام الكاملة عبر المحلل العودي وخوادم الجذر وخوادم النطاقات العلوية والخوادم المسؤولة.
- أنواع سجلات DNS الرئيسية مثل A وAAAA وCNAME وMX وTXT وSRV وكيفية كتابتها بشكل صحيح.
- كيفية استخدام أدوات مثل dig وnslookup وresolvectl لتشخيص مشاكل النطاقات بسرعة.
- أفضل ممارسات الأمان والأداء، من DNSSEC إلى DNS over HTTPS واختيار قيم TTL المناسبة.
ما هو DNS؟ التعريف الكامل لنظام أسماء النطاقات
DNS هو نظام موزّع وهرمي يعمل كدفتر هاتف للإنترنت، ومهمته ترجمة أسماء النطاقات القابلة للقراءة البشرية مثل example.com إلى عناوين IP رقمية مثل 93.184.216.34 يستطيع الحاسوب استخدامها للاتصال بالخادم الصحيح.
يُدار هذا النظام بطريقة لامركزية: لا توجد قاعدة بيانات واحدة تضم كل نطاقات العالم، بل ملايين الخوادم المترابطة تتعاون لتقديم الإجابات الصحيحة في أجزاء من الثانية. هذا التصميم يمنح الإنترنت قدرة على تحمّل الأعطال والتوسع الجغرافي دون نقطة فشل واحدة تُسقط الشبكة بأكملها.
لماذا نستخدم الأسماء بدلًا من عناوين IP؟
- سهولة التذكر: من الأسهل تذكر
wikipedia.orgمن تذكر سلسلة أرقام طويلة. - المرونة: يمكنك تغيير مزوّد الاستضافة وعنوان IP دون أن يلاحظ الزائر أي شيء.
- تعدد الخدمات: يستطيع نطاق واحد تشغيل موقع وبريد إلكتروني وواجهات API في الوقت نفسه.
- التوسع العالمي: يسمح DNS بتوجيه الزوار إلى خوادم قريبة جغرافيًا لتحسين السرعة.
تشبيه بسيط يوضح فكرة DNS
تخيل أنك تريد الاتصال بصديق قديم لكنك لا تحفظ رقمه، فتبحث عن اسمه في دفتر الهاتف لتجد الرقم. أنت استخدمت الاسم لتحصل على الرقم. هذا بالضبط ما يفعله DNS: تعطيه اسمًا، فيعطيك عنوانًا.
الفرق بين DNS وعنوان IP والرابط URL
- عنوان IP: هوية رقمية للجهاز على الشبكة، مثل
93.184.216.34في الإصدار الرابع، أو صيغة سداسية عشرية أطول في الإصدار السادس. - اسم النطاق: اسم مقروء مثل
example.comيمثل هوية الموقع. - الرابط URL: العنوان الكامل للمورد، ويشمل البروتوكول والمسار، مثل
https://example.com/blog/post-1. - DNS: الجسر الذي يحوّل اسم النطاق إلى عنوان IP وربما أكثر من عنوان.
أنواع النطاقات في التسلسل الهرمي
يتكون أي نطاق كامل من أجزاء مفصولة بنقاط، ويُقرأ من اليمين إلى اليسار. الجزء الأخير هو النطاق العلوي (TLD) مثل .com أو .org أو .ma. ويسبقه النطاق من المستوى الثاني مثل example في example.com. وأي شيء إضافي على اليسار هو نطاق فرعي مثل blog.example.com.
في نهاية السلسلة يوجد النطاق الجذري الذي يُكتب كنقطة واحدة، وهو نقطة البداية التي تنطلق منها كل عمليات البحث في نظام أسماء النطاقات.
كيف يعمل DNS خطوة بخطوة: رحلة استعلام واحد
عندما تكتب عنوانًا في المتصفح وتضغط Enter، تحدث سلسلة من الخطوات شديدة السرعة، وعادة ما تُنجز الإجابة الأولى في أقل من 100 مللي ثانية إذا لم تكن موجودة في الكاش. لنفصّل الرحلة كاملة.
- فحص كاش المتصفح: يحتفظ المتصفح بجدول مؤقت للنطاقات التي زرتها مؤخرًا، وإن وُجد النطاق فسينتهي الأمر هنا.
- فحص كاش نظام التشغيل: يمر المتصفح إلى المحلل المحلي (Stub Resolver) الذي يفحص ملف المضيفين وذاكرة نظام التشغيل.
- إرسال الطلب إلى المحلل العودي: يرسل الجهاز استعلامًا إلى خادم DNS المُعد في إعدادات الشبكة، وهو غالبًا خادم مزود الإنترنت أو خادم عام مثل
1.1.1.1. - استعلام خوادم الجذر: إذا لم يكن لدى المحلل إجابة مخزنة، يسأل أحد خوادم الجذر عن النطاق العلوي المسؤول.
- استعلام خوادم TLD: يوجّه خادم الجذر المحلل إلى خادم
.comمثلًا، الذي بدوره يخبره بمن يملك السجلات الرسمية للنطاق. - استعلام الخادم المسؤول: يسأل المحلل الخادم المسؤول عن النطاق مباشرة عن السجل المطلوب، مثل سجل A.
- إرجاع الإجابة: يرسل الخادم المسؤول العنوان المطلوب مع قيمة TTL تحدد مدة صلاحيته.
- التخزين المؤقت: يخزّن المحلل الإجابة مؤقتًا، فتصبح الطلبات التالية لنفس النطاق فورية تقريبًا.
- الاتصال بالخادم: يستخدم المتصفح عنوان IP للاتصال بالخادم عبر الشبكة.
- طلب HTTP: يتم إنشاء اتصال آمن ثم يُرسل طلب HTTP وتُعاد الصفحة للعرض.
الاستعلام العودي مقابل الاستعلام التكراري
هناك نوعان من الاستعلامات يخطئ كثيرون في التمييز بينهما. الاستعلام العودي (Recursive Query) هو ما يرسله جهازك إلى المحلل، ومعناه: أعطني الإجابة النهائية أو أخبرني أن النطاق غير موجود. أما الاستعلام التكراري (Iterative Query) فهو ما يرسله المحلل إلى خوادم الجذر وTLD، ومعناه: أعطني أفضل إجابة تملكها أو وجّهني إلى مكان آخر.
مثال واقعي من الحياة اليومية
افترض أن موظفًا جديدًا في شركة يبحث عن مكتب المدير. يسأل زميلًا في نفس الطابق، فيفحص الزميل ذاكرته أولًا. إن لم يعرف، يتصل بالاستقبال، الذي يوجهه إلى الطابق الثالث، وهناك يجد المكتب المطلوب. المحلل العودي هو الزميل، والاستقبال هو خادم الجذر، وخادم الطابق هو الخادم المسؤول.
مكونات بنية DNS: الخوادم الأربعة في كل طلب
تتوزع مسؤولية الإجابة على أربعة أنواع مختلفة من الخوادم، وكل منها يؤدي دورًا محددًا لا يغني عنه غيره. فهم هذه المكونات يفسّر كثيرًا من مشاكل الشبكات التي نواجهها يوميًا.
المحلل العودي (Recursive Resolver)
هو الوسيط بين جهازك وبقية النظام. يتلقى الاستعلام، ويبدأ رحلة البحث، ويخزّن النتائج مؤقتًا لخدمة آلاف المستخدمين الآخرين. يقدم مزودو الإنترنت هذه الخدمة مجانًا لعملائهم، وتقدمها الجهات العامة أيضًا مثل خدمة 1.1.1.1 وخدمة 8.8.8.8.
خوادم الجذر (Root Name Servers)
هي نقطة البداية، وتضم حوالي 13 عنوانًا منطقيًا موزعًا على مئات النسخ الفعلية حول العالم بتقنية Anycast. لا تعرف هذه الخوادم عناوين المواقع، لكنها تعرف من يدير كل نطاق علوي مثل .com و.net و.ma.
خوادم النطاقات العلوية (TLD Servers)
تديرها جهات التسجيل المعتمدة، وهي مسؤولة عن النطاقات العلوية. تخبر المحلل بأسماء الخوادم المسؤولة عن النطاق المطلوب، وهذه هي الخطوة التي يظهر فيها سجل NS الخاص بنطاقك.
الخوادم المسؤولة (Authoritative Servers)
هي المصدر النهائي للحقيقة. تخزّن سجلات النطاق كاملة وتجيب على الاستعلامات بشكل رسمي، ويجب أن تكون متاحة دائمًا وبأداء عالٍ لأن تعطّلها يعني اختفاء الموقع بالكامل من الإنترنت.
سجل المنطقة (Zone File)
هو الملف النصي الذي يحتوي على كل سجلات النطاق، وتقرأه خوادم DNS المسؤولة لمعرفة الإجابات التي يجب تقديمها. فهم بنية هذا الملف ضروري لأي شخص يدير نطاقًا.
أنواع سجلات DNS الأكثر استخدامًا ووظيفة كل منها
سجلات DNS هي وحدات البيانات التي تخزّن المعلومات. لكل نوع غرض محدد، والخطأ في اختيار النوع المناسب يسبب أعطالًا يصعب تشخيصها في البداية.
سجلات A و AAAA
سجل A يربط الاسم بعنوان IPv4 مثل 203.0.113.10، وسجل AAAA يربطه بعنوان IPv6. يمكن أن يحتوي الاسم الواحد على عدة سجلات من النوع نفسه، وهذا يوزع الحمل بين الخوادم بشكل بسيط.
سجل CNAME ومتى يصبح استخدامه خطأً
سجل CNAME يجعل اسمًا ما مرادفًا لاسم آخر، ويُستخدم كثيرًا لتوجيه النطاقات الفرعية. لكن هناك قاعدة صارمة: لا يجوز وجود سجل CNAME في جذر النطاق (Apex) إلى جانب سجلات NS وSOA، لأن النظام يمنع تعدد الأنواع عند الاسم نفسه. الحل المعتاد هو استخدام سجلات A مباشرة أو خدمة ALIAS/ANAME التي يقدمها بعض مزودي DNS.
سجلات MX و TXT والبريد الإلكتروني
سجل MX يحدد الخوادم التي تستقبل البريد الإلكتروني لنطاقك مع قيمة الأولوية. وتُستخدم سجلات TXT للتحقق من الملكية ولحمل إعدادات البريد الأمنية مثل SPF وDKIM وDMARC، وهي اليوم ضرورية كي لا تصنف رسائلك كبريد مزعج.
سجلات NS و SOA
سجل NS يعلن أسماء الخوادم المسؤولة عن النطاق، ويُضبط عادة عند مسجّل النطاق. أما سجل SOA فيحمل بيانات إدارية: الرقم التسلسلي، ومدة التحديث، ومدة إعادة المحاولة، ومدة انتهاء الصلاحية، وقيمة TTL الدنيا.
سجلات أخرى: SRV و CAA و PTR
- SRV: يحدد مضيفًا ومنفذًا لخدمة معينة، ويُستخدم كثيرًا في تطبيقات مثل Matrix وخدمات الدردشة.
- CAA: يحدد الجهات المسموح لها بإصدار شهادات SSL لنطاقك، وهو درع بسيط ضد الإصدار غير المصرح به.
- PTR: يقوم بالبحث العكسي من عنوان IP إلى اسم النطاق، ويستخدمه مقدمو البريد للتحقق من هوية الخادم.
المثال التالي يوضح ملف منطقة كامل يضم أشهر أنواع السجلات بصيغة معتادة في خوادم BIND. لاحظ النقطة في نهاية الأسماء الكاملة، إذ تعني نهاية النطاق المطلق.
$TTL 3600
@   IN  SOA ns1.example.com. admin.example.com. (
        2024050101 ; Serial
        7200       ; Refresh
        3600       ; Retry
        1209600    ; Expire
        300 )      ; Minimum TTL
@       IN  NS     ns1.example.com.
@       IN  NS     ns2.example.com.
@       IN  A      203.0.113.10
www     IN  CNAME  example.com.
api     IN  A      203.0.113.11
mail    IN  A      203.0.113.20
@       IN  MX     10 mail.example.com.
@       IN  TXT    "v=spf1 include:_spf.google.com ~all"
هذا الملف يعني أن النطاق الرئيسي يشير إلى عنوان واحد، وأن www مرادف له، وأن البريد يمر عبر mail. أي خطأ في مسافة أو نقطة هنا قد يوقف خدمة كاملة، لذلك تُراجع ملفات المناطق دائمًا باختبار حقيقي.
التخزين المؤقت في DNS وقيمة TTL
التخزين المؤقت (Caching) هو السبب في أن الإنترنت سريع بهذا الشكل. لو لم يوجد كاش، لكان كل طلب صفحة يحتاج رحلة كاملة عبر خوادم الجذر وTLD، وهو أمر مستحيل عمليًا مع مليارات الطلبات اليومية.
كل سجل DNS يحمل قيمة TTL أو مدة البقاء، وهي عدد الثواني التي يُسمح فيها للخوادم بالاحتفاظ بالإجابة. بعد انتهاء المدة، تُحذف النسخة المخزنة ويُطلب السجل من جديد.
مستويات التخزين المؤقت
- كاش المتصفح: الأقصر عمرًا، ويُفرغ عادة عند إغلاق المتصفح أو مسح البيانات.
- كاش نظام التشغيل: يخدم كل التطبيقات على الجهاز، ويمكن تفريغه بأمر واحد.
- كاش المحلل العودي: الأهم، لأنه يخدم ملايين المستخدمين ويحدد فعليًا سرعة انتشار تغييراتك.
- كاش الخوادم الوسيطة: بعض الشبكات المؤسسية تضع محللًا داخليًا يضيف طبقة كاش أخرى.
كيف تختار قيمة TTL مناسبة؟
- استخدم قيمًا متوسطة مثل 3600 ثانية للسجلات المستقرة، فهي توازن بين الأداء ومرونة التعديل.
- خفّض القيمة إلى 300 ثانية أو أقل قبل 24 ساعة من أي عملية ترحيل، حتى ينتشر التغيير بسرعة.
- أعد القيمة المرتفعة بعد استقرار الترحيل لتقليل عدد الاستعلامات على خوادمك.
- تجنّب القيم المنخفضة جدًا (أقل من 60 ثانية) إلا عند الحاجة، لأنها ترفع الحمل على الخوادم المسؤولة.
الأمر التالي يظهر قيمة TTL الفعلية المخزنة في المحلل الذي تسأله، وهو مفيد للتأكد من أن التغيير لم ينتشر بعد.
dig example.com A +noall +answer
سيكون الناتج في سطر واحد بالشكل التالي، حيث الرقم في العمود الثاني هو مدة الصلاحية المتبقية بالثواني. إذا كانت القيمة أقل بكثير من التي ضبطتها، فأنت تحصل على نسخة مخزنة قديمة أو مخففة عند الخوادم الوسيطة.
example.com. 3600 IN A 93.184.216.34
بروتوكولات DNS: UDP و TCP و DoH و DoT
يعمل DNS تقليديًا على المنفذ 53، ويستخدم بروتوكول UDP في أغلب الاستعلامات لأنه أسرع وأخف، ولأن حجم الطلب والرد صغير عادة. أما إذا تجاوز حجم الرد 512 بايت أو جرى نقل منطقة كاملة بين خوادم، يجري التبديل تلقائيًا إلى TCP لضمان اكتمال البيانات.
لماذا UDP هو الخيار الافتراضي؟
لأن إعداد اتصال TCP يتطلب مصافحة ثلاثية تستهلك وقتًا وجولات شبكة، بينما استعلام DNS بسيط من سطر واحد يمكن إرساله والرد عليه بحزمة واحدة أو حزمتين. هذا الفارق يظهر بوضوح عند تحميل صفحة تطلب عشرات النطاقات الفرعية.
DNS over HTTPS و DNS over TLS
الاستعلام التقليدي غير مشفّر، ما يعني أن أي طرف في المسار قد يرى النطاقات التي تزورها وقد يعبث بالردود. لهذا ظهرت بروتوكولات حديثة:
- DoT أو DNS over TLS: يشفّر الاستعلام عبر منفذ 853.
- DoH أو DNS over HTTPS: يمرر الاستعلام داخل HTTPS على المنفذ 443، ويصعب على الشبكات تمييزه عن تصفح عادي.
- DoQ أو DNS over QUIC: يعتمد على بروتوكول QUIC ويقلل زمن الاستجابة أكثر.
يفيد DoH في حماية الخصوصية على الشبكات العامة، لكنه في الشبكات المؤسسية قد يتجاوز سياسات التصفية المعتمدة، لذلك يُنظّم أحيانًا داخليًا.
DNSSEC وحماية سلامة البيانات
DNSSEC لا يشفّر البيانات، بل يضيف توقيعات رقمية تثبت أن الرد صادر فعلًا من الخادم المسؤول ولم يُعدَّل في الطريق. يمنع ذلك هجمات التسميم التي تحوّل عنوان الموقع إلى خادم خبيث.
الأمر التالي يطلب من المحلل التحقق من التوقيع وإظهار حالة الأمان، وستجد في الناتج حقل ad الذي يعني أن التحقق نجح.
dig +dnssec example.com A
ظهور ad في ترويسة الناتج يعني أن الإجابة موثوقة ومحمية بتوقيع صالح، أما غيابه فقد يشير إلى أن النطاق أو المحلل لا يدعم DNSSEC.
ويمكن إرسال استعلام DNS عبر HTTPS مباشرة لأغراض الفحص أو الأتمتة كما في المثال التالي.
curl -s -H 'accept: application/dns-json' 'https://cloudflare-dns.com/dns-query?name=example.com&type=A'
الناتج يكون بصيغة JSON تحتوي على حقل Answer مضمّنًا العناوين المرتبطة بالاسم، وهي طريقة مناسبة جدًا للاستخدام داخل السكربتات.
أدوات عملية لفحص سجلات DNS واستكشاف الأخطاء
إتقان أدوات سطر الأوامر يوفر ساعات من التخمين. الأداة الأهم هي dig لأنها تعطي تفاصيل كاملة عن الاستعلام والرد، وتأتي بعدها nslookup وhost للفحوص السريعة.
الأمثلة التالية تغطي أشهر الاستخدامات التي تحتاجها في العمل اليومي.
dig example.com
dig example.com A +short
dig @1.1.1.1 example.com MX
dig +trace example.com
nslookup example.com 8.8.8.8
الأمر الأول يعرض الرد الكامل، والثاني يطبع العناوين فقط وهو مناسب للسكربتات، والثالث يسأل محللًا محددًا وهو أسرع طريقة لكشف فرق الانتشار، والرابع يتبع سلسلة الاستعلامات من الجذر، والأخير بديل سريع بمخرجات مختصرة.
قراءة مخرجات dig بالتفصيل
- HEADER: يوضح حالة العملية وعدد الأسئلة والأجوبة، والقيمة
NOERRORتعني نجاحًا. - ANSWER SECTION: يحتوي الإجابات الفعلية مع TTL ونوع السجل وقيمته.
- AUTHORITY SECTION: يعرض خوادم NS المسؤولة عن النطاق.
- ADDITIONAL SECTION: يحمل بيانات إضافية مثل عناوين خوادم الأسماء.
- Query time و SERVER: يوضحان زمن الاستجابة والخادم الذي أجاب.
فحص إعدادات المحلل على جهازك
قبل أي شيء، تأكد من الخادم الذي يستخدمه جهازك فعليًا، لأن كثيرًا من المشاكل سببها إعداد قديم أو محلل داخلي يعيد نتائج مختلفة.
resolvectl status
cat /etc/resolv.conf
الأول يعرض تفاصيل المحلل وإعدادات النطاقات في الأنظمة التي تستخدم systemd-resolved، والثاني يظهر خوادم الأسماء المكوّنة، مع الانتباه إلى أن الملف قد يكون رابطًا رمزيًا يُدار تلقائيًا.
رموز الاستجابة الشائعة ومعناها
- NXDOMAIN: النطاق أو السجل غير موجود، ويستحق تدقيقًا فوريًا في الإعدادات.
- SERVFAIL: فشل الخادم في الوصول إلى إجابة، وغالبًا يشير إلى مشكلة في الخوادم المسؤولة أو DNSSEC.
- REFUSED: الخادم رفض الاستعلام، وقد يكون النقل مقيّدًا بسياسة.
- NOERROR مع إجابة فارغة: النطاق موجود لكن لا يوجد سجل من النوع المطلوب.
كيف يعمل الإنترنت فعليًا: من كتابة العنوان إلى عرض الصفحة
فهم DNS وحده لا يكفي لتصوّر ما يحدث، لأن شبكة الإنترنت تعمل بطبقات متتابعة، وكل طبقة تعتمد على التي قبلها. إليك المسار الكامل عند فتح موقع لأول مرة.
الحصول على إعدادات الشبكة عبر DHCP
عند اتصال جهازك بالشبكة، يمنحه DHCP عنوان IP محليًا وعنوان البوابة وخوادم DNS التي سيسألها لاحقًا. لهذا قد يتغير أداء التصفح لديك بمجرد الانتقال بين شبكتين.
ترجمة العناوين داخل الشبكة عبر ARP
قبل إرسال أي حزمة إلى البوابة، يحتاج جهازك إلى عنوان الشبكة الفيزيائية الخاص بها، وهنا يتدخل ARP الذي يربط عناوين IP بعناوين الأجهزة داخل الشبكة المحلية.
مصافحة TCP و TLS
بعد معرفة عنوان IP، يبدأ المتصفح اتصالًا عبر TCP بمصافحة ثلاثية، ثم تُنشأ طبقة تشفير عبر TLS تتحقق من الشهادة وتتفق على مفاتيح الجلسة. كل جولة إضافية تعني زمن تأخير إضافيًا على المستخدم.
المثال التالي يعرض تفاصيل زمن كل مرحلة من مراحل الاتصال، وهو أداة ممتازة لتحديد ما إذا كان البطء في الشبكة أم في الخادم.
curl -v --max-time 10 https://example.com/ -o /dev/null
ستجد في الناتج أسطرًا توضح زمن الاتصال وبدء TLS واستقبال الترويسات، ما يساعدك على معرفة أن التباطؤ يبدأ قبل DNS مثلًا أو بعده.
إرسال طلب HTTP واستقبال الرد
بعد انتهاء المصافحة، يُرسل المتصفح طلب HTTP ويستقبل الصفحة، ثم يبدأ التحليل والعرض ورسم العناصر. هذه المرحلة الأخيرة تُسمى المسار الحرج للعرض، وتتأثر بحجم الملفات وترتيب تحميلها.
يمكنك التحقق من الشهادة ومسار TLS مباشرة بأمر بسيط كما يلي.
echo | openssl s_client -connect example.com:443 -servername example.com
يعرض الناتج سلسلة الشهادات والأسماء المدعومة، وهو مفيد عند تشخيص أخطاء الشهادات أو الأسماء غير المطابقة.
إعداد سجلات DNS لنطاقك: خطوات عملية
إدارة النطاقات أصبحت أسهل مما تظن، لكن الترتيب الصحيح في الخطوات يمنع انقطاع الخدمة. اتبع التسلسل التالي عند شراء نطاق جديد أو نقل موقع.
- سجّل النطاق واحتفظ ببيانات الحساب في مكان آمن مع تفعيل التحقق بخطوتين.
- اختر محلل DNS: إما لوحة مزود الاستضافة أو خدمة مخصصة مثل Cloudflare أو Route 53.
- حدّد خوادم الأسماء: انسخ قيمة NS من لوحة المحلل وضعها عند مسجّل النطاق.
- أنشئ السجلات الأساسية: سجل A للنطاق الجذري وسجل CNAME لـ
www. - أضف سجلات البريد: MX وTXT الخاصة بـ SPF وDKIM وDMARC.
- اضبط TTL مبدئيًا بقيمة معتدلة مثل 3600 ثانية لتسهيل التعديلات الأولى.
- تحقق من النشر عبر عدة محللات مختلفة ومقارنة النتائج.
- فعّل المراقبة والتنبيهات لتكتشف أي تغيير غير متوقع في السجلات.
يمكنك التحقق من انتشار السجلات عبر عدة محللات دفعة واحدة باستخدام سكربت بسيط كما في المثال التالي.
for resolver in 8.8.8.8 1.1.1.1 9.9.9.9; do
  printf '%-10s -> ' "$resolver"
  dig +short @"$resolver" example.com A | head -n 1
done
الناتج يعرض عنوان IP كما يظهره كل محلل. أي اختلاف بين السطور يعني أن النشر لم يكتمل بعد أو أن هناك طبقة كاش قديمة على أحد المسارات.
كيف تختبر موقعًا جديدًا قبل تغيير DNS؟
بدلًا من الانتظار، يمكنك توجيه الطلب إلى الخادم الجديد مباشرة عبر تجاوز DNS في الأمر نفسه، وهذا يسمح باختبار الموقع والشهادة قبل النقل الفعلي.
curl --resolve example.com:443:203.0.113.10 https://example.com/ -I
إذا ظهرت ترويسات الاستجابة بشكل صحيح، فالخادم الجديد يعمل والشهادة صالحة، ويمكنك نقل السجلات بثقة.
أخطاء شائعة في إدارة DNS وكيفية تجنبها
- وضع CNAME في جذر النطاق: يخالف قواعد النظام ويسبب سلوكًا غير متوقع، والحل استخدام سجل A أو ميزة ALIAS.
- نسيان النقطة في نهاية الأسماء داخل ملف المنطقة: يجعل الاسم نسبيًا ويضيف النطاق تلقائيًا، فتظهر سجلات خاطئة.
- تغيير خوادم الأسماء دون تحديث السجلات: يؤدي إلى انقطاع الموقع حتى إعادة كل السجلات.
- توقع انتشار فوري: قيمة TTL السابقة تحدد المدة الحقيقية، وقد تستغرق ساعات.
- إهمال سجلات البريد الأمنية: غياب SPF أو DKIM يدفع الرسائل إلى مجلد المزعج.
- الاعتماد على استعلام واحد للتحقق: استخدم أكثر من محلل ومن مواقع مختلفة.
- ترك الحساب بلا تحقق بخطوتين: اختراق الحساب يعني فقدان النطاق بالكامل.
- استخدام سجلات A متعددة بلا فحص صحة: قد يوجه الزوار إلى خادم متعطل.
- تجاهل IPv6: إهمال سجل AAAA يمنع المشتركين على الشبكات الحديثة من الوصول أحيانًا.
- عدم تجديد النطاق في الوقت المناسب: الانتهاء المفاجئ أشهر أسباب اختفاء المواقع.
أمان DNS: التهديدات وكيفية الحماية
DNS بُني في بداياته للأداء والسهولة أكثر من الأمان، وهذا ما جعله هدفًا دائمًا للهجمات. فهم التهديدات يساعدك على اختيار الحماية المناسبة.
أشهر تهديدات DNS
- تسميم الكاش (Cache Poisoning): إدخال ردود مزيفة إلى كاش المحلل ليوجه المستخدمين إلى خوادم خبيثة.
- انتحال الهوية (Spoofing): إرسال ردود مزورة تبدو صادرة من الخادم الحقيقي.
- اختطاف النطاق (Hijacking): السيطرة على حساب المسجّل وتغيير خوادم الأسماء.
- أنفاق DNS (Tunneling): تهريب بيانات عبر استعلامات DNS للالتفاف على الجدران النارية.
- هجمات تضخيم: استغلال خوادم مفتوحة لإغراق هدف بحركة ردود ضخمة.
خطوات عملية لتقوية أمان DNS
- فعّل DNSSEC على النطاق إن كان المحلل يدعمه.
- استخدم قفل النقل (Registrar Lock) وقفل تحديث النطاق.
- فعّل التحقق بخطوتين على حساب المسجّل والمحلل.
- قيّد عمليات نقل المنطقة (AXFR) على خوادمك واسمح بها لعناوين موثوقة فقط.
- استخدم DoH أو DoT في شبكات المستخدمين لحماية الخصوصية.
- راقب سجلات الاستعلامات واكتشف الأنماط الغريبة مثل الاستعلامات الطويلة المتكررة.
- استخدم سجلات CAA لمنع إصدار شهادات SSL غير مصرح بها لنطاقك.
أداء DNS: كيف تجعل التصفح أسرع فعلًا؟
زمن استعلام DNS يتراوح عادة بين 10 و100 مللي ثانية، وقد يبدو ضئيلًا، لكنه يُضاف عشرات المرات في كل صفحة تحتوي صورًا وخطوطًا وسكربتات من نطاقات مختلفة.
عوامل تؤثر على سرعة DNS
- المسافة الجغرافية إلى المحلل، وهي أقل تأثيرًا مع الشبكات الموزعة بتقنية Anycast.
- جودة المحلل وقدرته على الحفاظ على كاش فعّال ونسبة إصابات عالية.
- عدد النطاقات التي تطلبها الصفحة الواحدة.
- قيمة TTL؛ القيم الطويلة تقلل الاستعلامات، والقصيرة تزيدها.
تحسينات عملية على مستوى الموقع
- قلّل عدد النطاقات الخارجية عبر تجميع الملفات على نطاق واحد.
- استخدم تعليمة
dns-prefetchفي ترويسة الصفحة للتحضير المسبق للنطاقات المهمة. - وظّف شبكة توزيع محتوى لتقريب الخوادم من الزوار.
- أعد استخدام اتصالات HTTP عبر Keep-Alive لتقليل الرحلات الجديدة.
- ادعم IPv6 مع آلية اختيار سليمة بين العائلتين لتجنب التأخير.
يمكنك قياس زمن الاستجابة لعدة محللات ومقارنتها بأمر واحد كما في المثال التالي.
for r in 1.1.1.1 8.8.8.8 9.9.9.9; do
  echo "== $r =="
  dig @$r example.com A | grep -E 'Query time|SERVER'
done
الناتج يعرض زمن الاستعلام بالمللي ثانية والخادم الذي أجاب. عند تكرار الأمر بعدة نطاقات، ستحصل على صورة واضحة عن أي محلل هو الأسرع من موقعك الحالي.
حالات استخدام واقعية لنظام DNS
DNS ليس مجرد خدمة تحويل أسماء، بل أداة تخطيط وتشغيل تستخدمها الشركات الكبرى يوميًا بطرق مبتكرة.
توزيع الحمل وموازنة الزوار
بإضافة عدة سجلات A لنفس الاسم، يوزع المحلل الطلبات بين الخوادم. تستخدم هذه الطريقة كطبقة أولى قبل موازنات الحمل المتقدمة.
التبديل عند الفشل (Failover)
تراقب خدمات DNS السجلات وصحة الخوادم، وعند تعطل خادم رئيسي تُزال سجلته تلقائيًا ويُحوَّل الزوار إلى بديل، مع مراعاة قيمة TTL المنخفضة لتسريع التبديل.
اكتشاف الخدمات في بيئات الحاويات
في Kubernetes يعمل نظام داخلي مثل CoreDNS يمنح كل خدمة اسمًا مستقرًا، فتتواصل الخدمات بالأسماء لا بالعناوين المتغيرة.
تصفية المحتوى وحجب الإعلانات
تعتمد حلول مثل Pi-hole على تعديل إجابات DNS لتوجيه نطاقات الإعلانات إلى عنوان فارغ، فيتوقف تحميلها قبل أن تصل إلى المتصفح.
البيئات المؤقتة والاختبار
يستخدم المطورون ملف المضيفين أو خيار تجاوز DNS لتوجيه نطاق الإنتاج إلى خادم اختبار محلي دون المساس بالمستخدمين.
التعامل مع DNS برمجيًا: أمثلة بلغات مختلفة
غالبًا ما تحتاج التطبيقات إلى حل أسماء النطاقات داخل الكود، سواء للاتصال بخدمة داخلية أو للتحقق من نطاق. المكتبات القياسية تقدم ذلك بسهولة، والمهم هو ضبط المهلة والتعامل مع الأخطاء.
البحث عن عنوان في بايثون
المثال التالي يستخدم المكتبة القياسية لتحويل اسمين إلى عناوين، مع معالجة استثناء الفشل بشكل واضح.
import socket

for host in ('example.com', 'cloudflare.com'):
    try:
        print(host, '->', socket.gethostbyname(host))
    except socket.gaierror as exc:
        print(host, 'failed:', exc)
يطبع الناتج الاسم وبجانبه عنوان IPv4. إذا ظهر خطأ من نوع gaierror فمعناه أن النطاق لم يُحل، وهذا يحدث كثيرًا بسبب خطأ في الاسم أو انقطاع الشبكة.
قراءة قيمة TTL باستخدام dnspython
عندما تحتاج تفاصيل أكثر من مجرد العنوان، استخدم مكتبة dnspython التي تتيح اختيار المحلل وضبط المهلة والوصول إلى قيمة TTL.
import dns.resolver

resolver = dns.resolver.Resolver()
resolver.nameservers = ['1.1.1.1']
resolver.lifetime = 2.0

answers = resolver.resolve('example.com', 'A')
for rdata in answers:
    print(rdata.address, 'TTL:', answers.rrset.ttl)
الناتج يعرض كل عنوان مع المدة المتبقية لصلاحيته. ضبط قيمة lifetime مهم جدًا في الخدمات الحساسة، حتى لا تتجمد الخدمة عند تعطل المحلل.
حل الأسماء في Node.js
وحدة DNS المدمجة توفر نسخة قائمة على الوعود، وهي مناسبة للتطبيقات الحديثة التي تستخدم async وawait.
const dns = require('node:dns').promises;

const main = async () => {
  const records = await dns.resolve4('example.com', { ttl: true });
  for (const record of records) {
    console.log(record.address, 'TTL:', record.ttl);
  }
};

main().catch((error) => console.error('DNS lookup failed:', error.code));
يطبع الناتج العناوين مع مدة الصلاحية، وعند الفشل يظهر رمز الخطأ مثل ENOTFOUND أو ETIMEOUT، وهما رمزان مفيدان في التسجيل والمراقبة.
حل الأسماء في Go مع مهلة زمنية
لغة Go تقدم محللًا افتراضيًا يدعم السياق، ما يسمح بإلغاء الاستعلام تلقائيًا بعد مدة محددة.
package main

import (
    "context"
    "fmt"
    "net"
    "time"
)

func main() {
    ctx, cancel := context.WithTimeout(context.Background(), 2*time.Second)
    defer cancel()

    addrs, err := net.DefaultResolver.LookupHost(ctx, "example.com")
    if err != nil {
        fmt.Println("lookup failed:", err)
        return
    }
    fmt.Println(addrs)
}
الناتج شريحة تحتوي كل العناوين المرتبطة بالاسم. استخدام السياق يمنع تعليق التطبيق عند بطء الشبكة، وهي ممارسة أساسية في الخدمات التي تعمل على نطاق واسع.
نصائح عند التعامل البرمجي مع DNS
- ضع مهلة قصيرة دائمًا، فالاستعلام المعلّق أسوأ من الفشل السريع.
- خزّن النتائج مؤقتًا داخل التطبيق لتفادي تكرار الاستعلام في كل طلب.
- تعامل مع الأخطاء بأنواعها، فالنطاق غير الموجود يختلف عن فشل الشبكة.
- لا تعتمد على عناوين IP ثابتة في الكود، بل استخدم أسماء النطاقات دائمًا.
الأسئلة الشائعة حول DNS وكيفية عمل الإنترنت
ما هو DNS باختصار شديد؟
DNS هو نظام يترجم أسماء المواقع التي يكتبها البشر إلى عناوين IP التي تستخدمها الأجهزة للاتصال. يعمل بشكل موزّع على ملايين الخوادم، ويخزّن الإجابات مؤقتًا لتسريع الوصول.
هل تغيير خادم DNS يزيد سرعة الإنترنت؟
قد يقلل زمن تحويل الأسماء إذا كان المحلل الجديد أسرع وأقرب إليك، لكنه لن يزيد سرعة التحميل نفسها لأن عرض النطاق يحدده مزود الخدمة. التأثير الفعلي يظهر بوضوح في صفحات تطلب عشرات النطاقات.
كم يستغرق انتشار تغييرات DNS؟
يعتمد الأمر على قيمة TTL القديمة. إذا كانت ساعة واحدة فقد يكتمل الانتشار خلال ساعة أو ساعتين، وإذا كانت 24 ساعة فقد تحتاج حتى ذلك الحد. تظهر التغييرات في بعض المناطق أسرع من غيرها.
ما هي عناوين DNS العامة الشائعة؟
من أشهرها خدمة 1.1.1.1 المُشغّلة من Cloudflare، وخدمة 8.8.8.8 من Google، وخدمة 9.9.9.9 من Quad9 التي تركز على حجب النطاقات الخبيثة. اختر بناءً على حاجتك إلى السرعة أو الخصوصية أو الفلترة.
ما الفرق بين DNS و DHCP؟
DHCP يمنح الأجهزة عناوين IP وإعدادات الشبكة تلقائيًا عند الاتصال، أما DNS فيترجم الأسماء إلى عناوين بعد أن تكون الشبكة جاهزة. الأول ينظم الانضمام إلى الشبكة، والثاني ينظم الوصول إلى الخدمات.
ما معنى خطأ NXDOMAIN؟
يعني أن النطاق أو نوع السجل المطلوب غير موجود في الخوادم المسؤولة. أسبابه الشائعة كتابة الاسم بشكل خاطئ، أو حذف السجل بالخطأ، أو عدم اكتمال النشر بعد تغيير خوادم الأسماء.
هل DNS مشفّر بطبيعته؟
لا، الاستعلام التقليدي على المنفذ 53 يُرسل بدون تشفير ويمكن رصده في الشبكة. للحصول على تشفير كامل استخدم DNS over HTTPS أو DNS over TLS، مع العلم أن ذلك يخفي الاستعلام عن الشبكة لكنه يجعله ظاهرًا لمزود المحلل.
هل يمكن تشغيل خادم DNS خاص بي؟
نعم، خوادم مثل BIND وUnbound وCoreDNS تتيح لك تشغيل محلل أو خادم مسؤول بنفسك. الفائدة الأكبر تكون في الشبكات المؤسسية والبيئات الداخلية، أما المواقع العامة فإدارة الخوادم المسؤولة تحتاج خبرة ومراقبة مستمرة.
الخلاصة وخطواتك العملية التالية
نظام أسماء النطاقات هو العمود الفقري الذي يجعل الإنترنت قابلًا للاستخدام. يترجم الأسماء إلى عناوين، ويوزع الحمل بين الخوادم، ويخزّن الإجابات مؤقتًا ليحافظ على السرعة، ويستمر في العمل حتى مع أعطال جزئية بفضل تصميمه الموزّع.
الرحلة التي شرحناها تبدو معقدة، لكنها تُنجز في أجزاء من الثانية عبر سلسلة منظمة: كاش محلي، ثم محلل عودي، ثم خوادم الجذر وTLD، وأخيرًا الخادم المسؤول الذي يملك الإجابة النهائية. وكل طبقة من هذه الطبقات تمثل نقطة يمكن تحسينها أو تأمينها.
قائمة تحقق سريعة لأي مشروع
- تأكد من ضبط خوادم الأسماء الصحيحة عند مسجّل النطاق.
- أنشئ سجلات A وAAAA للنطاق الجذري وCNAME للنطاقات الفرعية الشائعة.
- أضف سجلات MX وSPF وDKIM وDMARC قبل إطلاق البريد.
- اختر قيمة TTL مناسبة، وخفضها قبل أي ترحيل مخطط له.
- فعّل DNSSEC وقفل النقل والتحقق بخطوتين على الحسابات.
- راقب النطاق وتنبّه عند انتهاء صلاحيته أو تغيّر سجلاته.
- استخدم أدوات مثل dig وcurl للتحقق من الانتشار قبل إعلان النجاح.
ابدأ الآن بفحص نطاقك باستخدام أمر واحد: اطلب سجل A من ثلاثة محللات مختلفة وقارن النتائج. هذه الخطوة الصغيرة ستكشف لك كثيرًا من المشاكل قبل أن يلاحظها المستخدمون، وستمنحك ثقة أكبر في إدارة بنيتك التحتية.